Poder entrar a los archivos de tu ordenador, revisar las cámaras de seguridad o acceder a tu servidor multimedia cuando estás fuera de casa es muy cómodo. Sin embargo, hacerlo abriendo puertos sin control en el router es uno de los mayores riesgos de seguridad que puedes cometer.
La forma más segura de hacerlo es mediante un túnel privado cifrado, es decir, una VPN. En este terreno destacan dos nombres por encima del resto: WireGuard y Tailscale.
En este artículo vemos qué ofrece cada uno, sus pros y contras, y cuál te conviene elegir según tus conocimientos y el tipo de conexión que tengas en casa.
Por qué necesitas una VPN para entrar a tu red doméstica
Cuando estás fuera de casa y quieres entrar a un equipo de tu red local, tienes dos caminos posibles:
- Abrir puertos en el router: consiste en redirigir una petición externa hacia la IP local de tu dispositivo. Puede ser una práctica arriesgada, porque el servicio queda expuesto a escaneos automáticos e intentos de acceso desde cualquier parte del mundo. Si no está correctamente configurado y actualizado, podría convertirse en una puerta de entrada a tu red.
- Crear un túnel VPN: estableces una conexión cifrada entre tu dispositivo y tu red de casa. Así puedes acceder de forma segura a los equipos o servicios que hayas autorizado, sin exponerlos directamente a Internet.
Si ya has revisado la seguridad de tu red doméstica, sabrás que reducir los servicios expuestos es el primer mandamiento para evitar sustos.
WireGuard: control total, código abierto y cero intermediarios
WireGuard es un protocolo de VPN moderno, rápido y ligero. A diferencia de soluciones más tradicionales como OpenVPN, está diseñado para ser sencillo y eficiente. Su estructura compacta facilita la revisión del código, ofrece un buen rendimiento y ayuda a reducir el consumo de batería en dispositivos móviles.
Cómo funciona WireGuard
WireGuard funciona mediante un intercambio de claves públicas y privadas entre tus dispositivos y el equipo que configures como punto de acceso VPN en casa.
Para ponerlo en marcha necesitas alojar el servidor tú mismo. Los routers estándar que instalan las compañías de fibra rara vez incluyen esta función, pero algunos routers de marcas como AVM FRITZ!Box, ASUS, GL.iNet o MikroTik ya incorporan WireGuard. En otras marcas, la compatibilidad depende del modelo y de la versión de su firmware, así que conviene comprobarlo antes de comprar o configurar nada. Si tu router no lo soporta, también puedes instalarlo fácilmente en un NAS (Synology, QNAP o TrueNAS), en una Raspberry Pi o mediante un contenedor Docker en cualquier mini PC que tengas siempre encendido en casa.
Ventajas de WireGuard
- Rendimiento excelente y bajo consumo: al ser un protocolo tan ligero y moderno, aprovecha al máximo el ancho de banda de tu conexión de fibra sin sobrecargar el procesador del router o del servidor. Además, en dispositivos móviles apenas tiene impacto en la batería, conectándose y desconectándose de forma casi instantánea al cambiar entre Wi-Fi y datos móviles.
- Control total e independencia: al alojarlo en tu propia red, controlas el servidor, las claves y los dispositivos con acceso. No necesitas depender de una plataforma externa para gestionar la VPN, aunque seguirás usando tu conexión a Internet y, si lo necesitas, un servicio de DNS dinámico.
- Gratuito y de código abierto: WireGuard es un proyecto libre que puedes utilizar sin pagar licencias por el protocolo ni crear una cuenta en una plataforma externa. El número de dispositivos que podrás conectar dependerá, en la práctica, de la potencia y configuración del equipo donde lo instales.
- Integración nativa en múltiples sistemas: al estar integrado directamente en el núcleo de Linux y contar con soporte en routers avanzados (como AVM FRITZ!Box, ASUS, GL.iNet o MikroTik) y sistemas de almacenamiento en red (NAS), su funcionamiento es muy estable y requiere pocos recursos para funcionar de forma continua.
Inconvenientes de WireGuard
WireGuard es rápido, ligero y muy seguro, pero no es una solución completamente automática. En una instalación doméstica tradicional tendrás que configurar el servidor VPN en un router compatible, un NAS, una Raspberry Pi o algún equipo que permanezca encendido en casa. Además, normalmente tendrás que abrir un puerto UDP en el router y redirigirlo hacia el dispositivo donde funciona WireGuard. Los routers básicos que suelen entregar las compañías de fibra no siempre incluyen esta función, por lo que quizá necesites utilizar otro router o instalar WireGuard en un equipo independiente.
También tendrás que localizar tu red desde fuera. Si tu operador cambia la dirección IP pública, necesitarás configurar un servicio de DNS dinámico para conectarte mediante un nombre fijo. Y si tu conexión utiliza CG-NAT, las conexiones entrantes pueden no llegar directamente a tu router, aunque la configuración sea correcta. En ese caso tendrías que solicitar una dirección IP pública al operador o utilizar otra solución que no dependa de conexiones entrantes.
Por último, la gestión queda bajo tu responsabilidad. Tendrás que crear las claves de acceso, configurar cada dispositivo y retirar los permisos cuando ya no quieras que un equipo se conecte. No es especialmente complicado si sigues los pasos adecuados, pero requiere más conocimientos y mantenimiento que Tailscale. Por eso WireGuard resulta muy interesante si quieres controlar directamente tu infraestructura, aunque puede no ser la opción más cómoda para quien busca instalar una VPN y olvidarse de la configuración.
Tailscale: la red privada virtual que funciona en dos clics
Tailscale es un servicio de red privada basado en WireGuard. Su objetivo es simplificar todo lo que normalmente tendrías que configurar a mano: la creación de claves, la identificación de los dispositivos y el establecimiento de la conexión entre ellos.
En lugar de abrir puertos en el router o configurar reglas complicadas de red, instalas Tailscale en los equipos que quieras conectar y los autorizas desde tu cuenta. A partir de ese momento, esos dispositivos forman parte de una red privada y pueden comunicarse entre sí de forma cifrada, aunque estén conectados desde lugares diferentes.
Cómo funciona Tailscale
Solo tienes que instalar la aplicación de Tailscale en los dispositivos que quieras conectar, como tu móvil, el ordenador del trabajo, un NAS o el PC de casa. Después inicias sesión con tu cuenta y autorizas cada equipo desde el panel de administración.
Cada dispositivo recibe una dirección privada dentro de la red de Tailscale. Gracias a ella, puedes acceder desde el móvil a un ordenador de casa, consultar los archivos de tu NAS o conectarte a otros servicios de tu red sin publicar directamente esos equipos en Internet.
Cuando es posible, Tailscale establece una conexión directa entre los dispositivos. Si la red no lo permite, puede utilizar servidores de enlace para facilitar la comunicación. En ambos casos, el tráfico de la VPN permanece cifrado entre los dispositivos que se están comunicando.
La principal ventaja es que no necesitas empezar configurando el router, abrir puertos ni preocuparte inicialmente por la dirección IP pública o el CG-NAT. Tailscale se encarga de gran parte de esa complejidad para que puedas centrarte en decidir qué dispositivos quieres conectar y a qué recursos tendrá acceso cada uno.
Ventajas de Tailscale
- Cero puertos abiertos en el router: la conexión se establece de forma saliente desde cada dispositivo hacia la red en malla. Esto significa que no tienes que entrar a la configuración de tu router, no expones ningún servicio directamente a internet y reduces considerablemente la superficie de exposición frente a escaneos de puertos no deseados.
- Funciona detrás de CG-NAT: si tu operador utiliza CG-NAT —algo habitual en algunas conexiones de fibra, 4G o 5G—, Tailscale intenta conectar los dispositivos directamente entre sí. Cuando eso no es posible, puede usar sus servidores de enlace, llamados DERP, sin que tengas que abrir puertos ni cambiar la configuración del router. El tráfico sigue cifrado entre tus dispositivos.
- Puesta en marcha en pocos minutos: no necesitas generar certificados, intercambiar pares de claves a mano ni configurar nombres de dominio. Solo tienes que instalar la aplicación en tu móvil, ordenador o NAS, iniciar sesión con tu cuenta y los equipos se reconocen al instante.
- Plan gratuito muy completo para uso personal: su modalidad gratuita cubre las necesidades habituales de un entorno doméstico, permitiendo conectar tus propios dispositivos y compartir determinados accesos sin coste adicional.
Inconvenientes de Tailscale
- Dependencia de la plataforma: Tailscale cifra el tráfico entre tus dispositivos, por lo que no puede leer el contenido de tus archivos o conexiones. Sin embargo, dependes de su servicio para iniciar sesión, añadir equipos nuevos y coordinar la red. Si su plataforma tiene una incidencia, algunas funciones pueden verse afectadas, aunque las conexiones ya establecidas pueden seguir funcionando durante un tiempo.
- Menor control sobre la infraestructura de red: al ser un servicio gestionado, no tienes acceso directo a todos los parámetros internos del túnel ni a la configuración profunda del protocolo, algo que algunos usuarios avanzados prefieren gestionar de forma 100% local.
- Algunas funciones están pensadas para entornos profesionales: Tailscale es muy válido para casa, pero sus opciones de administración más avanzadas están especialmente enfocadas a equipos, empresas y redes con muchos usuarios. Según el uso y las funciones que necesites, puede ser necesario revisar los planes disponibles.
Tailscale o WireGuard: diferencias principales
Para ver con claridad qué camino elegir, aquí tienes un resumen de sus diferencias clave:
| Característica | WireGuard (autoalojado) | Tailscale (gestionado) |
|---|---|---|
| Tipo de servicio | Protocolo que configuras tú | Servicio basado en WireGuard |
| Apertura de puertos | Habitualmente necesaria en una instalación doméstica directa | No suele ser necesaria |
| Uso con CG-NAT | Complicado en una instalación directa | Funciona sin abrir puertos; puede usar un servidor intermedio si no hay conexión directa |
| Facilidad de instalación | Media o avanzada | Muy sencilla |
| Gestión de claves | Manual | Automática desde el panel |
| Control de la infraestructura | Lo gestionas tú | Dependes de la plataforma para la coordinación |
| Coste | Sin licencia por el protocolo | Plan personal y opciones de pago según el uso |
Si tienes una red segmentada con VLANs
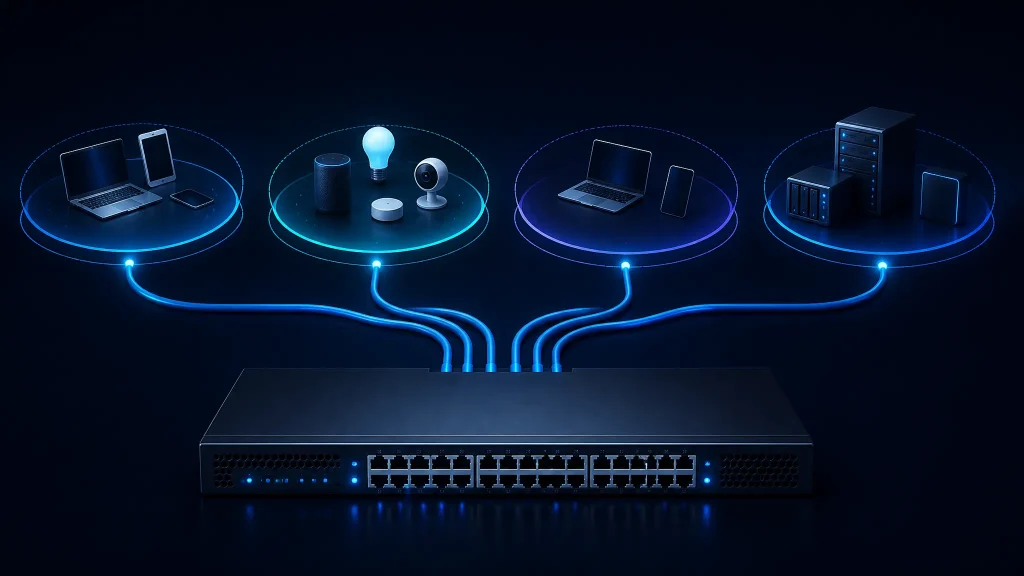
Si ya has organizado tu red creando zonas aisladas para separar ordenadores de dispositivos domóticos, como explicamos en el artículo sobre reglas de firewall para una VLAN IoT, debes tener en cuenta cómo entra la VPN a tu estructura:
Una red con VLANs busca que ningún dispositivo acceda a lo que no le corresponde. Al conectarte desde fuera con una VPN, la pregunta clave es: ¿a qué parte exacta de tu casa va a tener acceso tu móvil o portátil?
- Con WireGuard: el control es total desde tu propio router. Puedes ubicar el túnel de la VPN en una subred dedicada o en tu red de gestión, y a partir de ahí definir reglas de cortafuegos precisas. Por ejemplo, puedes permitir que tu móvil acceda únicamente a la IP del NAS o del servidor domótico, bloqueando por completo la entrada a la red IoT o a los ordenadores personales.
- Con Tailscale: la conexión se realiza de forma individual dispositivo a dispositivo, por lo que solo accedes a los equipos donde hayas instalado su aplicación. Si tienes un dispositivo donde no puedes instalarla (como una cámara IP, una impresora o un switch), puedes activar en un ordenador o NAS la función de Subnet Router. Esto le permite actuar como puente hacia una subred concreta, y desde el panel de control de Tailscale puedes usar sus listas de control de acceso (ACLs) para limitar qué equipos tienen permiso para cruzar ese puente.
Cuál elegir para tu caso particular
La elección entre ambos depende principalmente de tu conexión y de cuánto tiempo quieras dedicar al mantenimiento:
- Elige WireGuard si: tienes una IP pública accesible, tu router o servidor permite configurarlo y quieres controlar directamente cada parte de tu VPN: las claves, las rutas y las reglas de acceso. Es ideal si no te importa dedicar algo más de tiempo a configurarlo y mantenerlo.
- Elige Tailscale si: tienes CG-NAT, no quieres abrir puertos en el router o buscas conectar tus dispositivos de forma sencilla. Es una opción muy práctica para empezar, especialmente si quieres acceder desde el móvil, el ordenador del trabajo o una segunda vivienda sin complicarte.
Preguntas frecuentes
¿Puedo navegar por internet con la IP de mi casa cuando viajo?
Sí. Con WireGuard puedes configurar la VPN para que todo tu tráfico de Internet pase por tu conexión doméstica. En Tailscale puedes activar un Exit Node en un equipo que tengas encendido en casa y autorizarlo desde el panel. Cuando te conectes a él, navegarás por Internet usando la IP pública de tu casa, algo útil al usar redes Wi-Fi públicas de hoteles o cafeterías.
¿Tailscale puede ver el contenido de mis archivos?
No. Tailscale utiliza la criptografía de WireGuard para cifrar el tráfico directamente entre tus dispositivos de origen y destino. Tailscale únicamente coordina la conexión inicial y el intercambio de claves públicas, pero no puede descifrar los datos que circulan por el túnel.
¿Una VPN sustituye a la seguridad de mis contraseñas?
No. La VPN crea un túnel seguro para entrar a tu red local, pero los servicios internos siguen necesitando contraseñas robustas y autenticación en dos pasos. Si quieres tener tus accesos bien organizados y protegidos, consulta gestor de contraseñas.
Conclusión: sencillez o control total
Elegir entre Tailscale o WireGuard depende de tus necesidades, pero ambas son opciones excelentes para acceder a tu red doméstica sin comprometer la seguridad abriendo puertos innecesarios.
Si buscas una solución rápida, sin pelearte con configuraciones complejas ni problemas de CG-NAT, Tailscale es la alternativa más práctica para empezar en minutos. Si prefieres tener el control de las claves, las rutas y la configuración, WireGuard es la opción más adecuada. Requiere algo más de trabajo, pero te permite gestionar la VPN directamente en tu propia infraestructura.
Lo verdaderamente importante es dar el paso: sustituir el acceso directo por un túnel cifrado y mantener tus datos y dispositivos siempre protegidos.