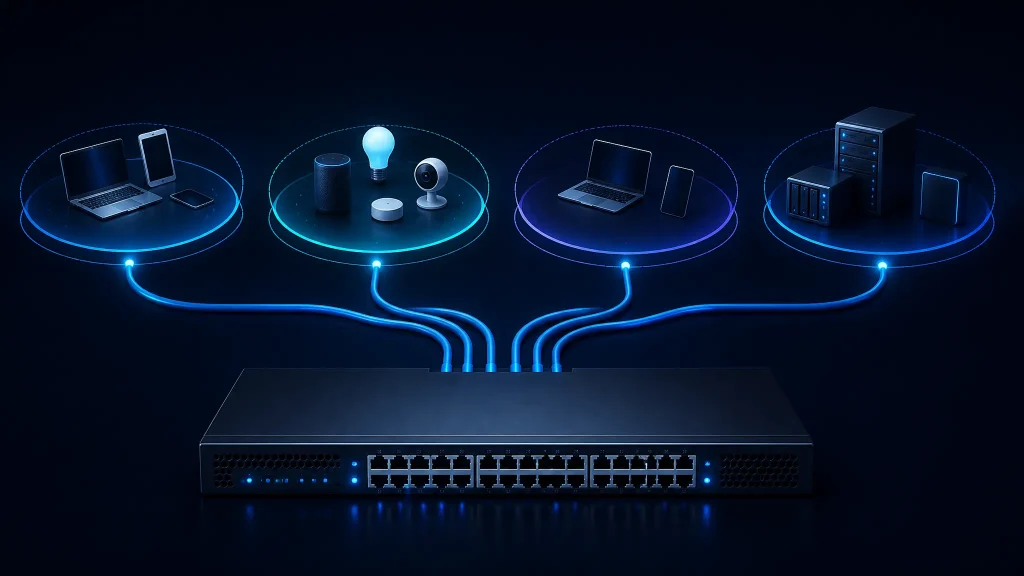
Configurar reglas firewall IoT en una red virtual es el paso definitivo para aislar los dispositivos inteligentes y proteger tu infraestructura doméstica. Como explico en mi artículo sobre VLANs y segmentación de red, crear la VLAN no aporta seguridad por sí misma si el router permite el tráfico libre entre todas las interfaces.
Para que el aislamiento sea real y efectivo, es imprescindible definir una política estricta en el firewall. Los enchufes inteligentes, bombillas, cámaras IP o robots aspiradores no necesitan comunicarse con tus ordenadores personales ni tener acceso a los archivos de tu NAS.
En este artículo veremos cómo organizar estas reglas para que los dispositivos IoT sigan funcionando sin comprometer la seguridad del resto de tu red.
Antes de empezar: ¿puedo hacerlo con el router de mi operadora?
Para crear una VLAN IoT y aplicar reglas de seguridad entre redes necesitas un router o firewall que permita crear redes separadas y decidir qué comunicación se autoriza entre ellas.
El router que entrega la operadora suele ser suficiente para navegar, conectar móviles o utilizar el Wi-Fi de casa. Sin embargo, en muchos casos no permite crear VLAN, gestionar reglas de firewall detalladas o separar de verdad los dispositivos inteligentes del resto de equipos.
No significa que tengas que comprar el equipo más caro. Lo importante es que sea compatible con VLAN y reglas de firewall. Según cómo tengas montada la red, también podrías necesitar un switch gestionable y puntos de acceso Wi-Fi compatibles con VLAN.
Sistemas como TP-Link Omada, UniFi, MikroTik, OPNsense o pfSense están pensados para tener este tipo de control. Por ejemplo, una instalación Omada puede separar la red principal, los dispositivos IoT y la red de invitados, aplicando reglas distintas a cada una.
Antes de comprar nada, revisa qué necesitas exactamente: si solo conectas dispositivos por cable, un router o firewall y un switch gestionable pueden ser suficientes. Si también quieres separar redes Wi-Fi, el punto de acceso debe admitir varios SSID vinculados a VLAN diferentes.
El principio de mínimo privilegio en redes IoT
La mayoría de los problemas de seguridad en redes domésticas ocurren porque se confía por defecto en todos los equipos conectados. Un dispositivo de domótica económico rara vez recibe parches de seguridad a largo plazo y su firmware puede contener vulnerabilidades conocidas.
Aplicar el principio de mínimo privilegio implica que un dispositivo IoT solo debe tener acceso a:
- Los servicios de red básicos para poder funcionar, como la asignación automática de IP (DHCP) y la resolución de nombres (DNS).
- Los servidores en la nube de su propio fabricante, únicamente si el dispositivo necesita internet para que su aplicación móvil funcione.
- El servidor central de domótica de tu casa (como Home Assistant), si gestionas tus dispositivos de forma local sin pasar por la nube.
Cualquier otra comunicación dirigida hacia tu red principal, la red de gestión o los recursos de almacenamiento debe quedar bloqueada.
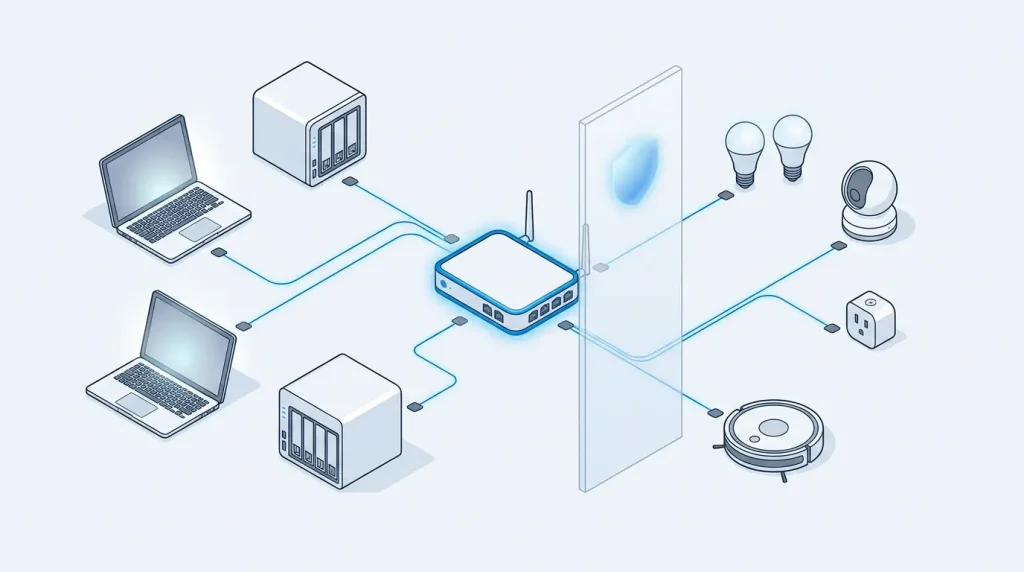
Lógica de tráfico: conexiones iniciadas y establecidas
Antes de crear las reglas, conviene entender cómo funciona un firewall con inspección de estado, una característica habitual en sistemas como OPNsense, pfSense, UniFi, MikroTik u OpenWrt.
Este tipo de firewall recuerda qué conexiones se han permitido y quién las ha iniciado. De esta forma, puede aceptar automáticamente las respuestas que pertenecen a una conexión ya autorizada.
Por ejemplo, si desde un ordenador de la red principal consultas el estado de una bombilla conectada a la VLAN IoT, el firewall permite esa conexión y registra su estado.
Cuando la bombilla responde al ordenador, esa respuesta forma parte de la misma conexión. Por eso, el firewall la permite automáticamente, sin que tengas que crear otra regla específica para el tráfico de vuelta.
La situación cambia si la bombilla intenta iniciar una conexión nueva hacia el ordenador o hacia el NAS por iniciativa propia. En ese caso, el firewall la considera una conexión independiente. Si no existe una regla que la permita, la bloqueará.
Para que este comportamiento funcione correctamente, la red principal debe tener permiso para iniciar conexiones hacia la VLAN IoT. Esto suele estar permitido en muchos routers, aunque conviene comprobarlo si también has aplicado restricciones a la red principal.
La ventaja de esta configuración es que puedes controlar tus dispositivos IoT desde el móvil, el ordenador o una plataforma de domótica, pero ellos no pueden iniciar conexiones libremente hacia tus equipos personales. Así se mantiene la comodidad sin darles más permisos de los necesarios.
Tabla de reglas firewall IoT para tu red
En la mayoría de firewalls domésticos y semiprofesionales (como las reglas de interfaz de pfSense o las reglas «quick» de OPNsense), las reglas se evalúan en orden y se aplica la primera que coincide con el tráfico. Por eso el orden importa: las excepciones necesarias deben ir siempre antes del bloqueo general. El siguiente conjunto de reglas debe configurarse en la interfaz o zona asignada a la VLAN IoT.
| Orden | Acción | Origen | Puerto origen | Destino | Puerto destino | Descripción |
|---|---|---|---|---|---|---|
| 1 | Permitir | VLAN IoT | Cualquiera | Servidor DHCP o broadcast | UDP 67, 68 | Permitir que los dispositivos obtengan una dirección IP |
| 2 | Permitir | VLAN IoT | Cualquiera | IP del router o servidor DNS | UDP/TCP 53 | Permitir las consultas DNS para traducir nombres de internet |
| 3 | Permitir | VLAN IoT | Cualquiera | IP del servidor de domótica o broker MQTT | TCP 1883, 8883 | Permitir que los dispositivos IoT se comuniquen con el servidor de domótica |
| 4 | Permitir | VLAN IoT | Cualquiera | Servidor NTP | UDP 123 | Permitir que los dispositivos sincronicen la hora |
| 5 | Bloquear | VLAN IoT | Cualquiera | Redes internas de confianza (alias) | Cualquiera | Bloquear el acceso a la red principal, el NAS y la red de administración |
| 6 | Permitir | VLAN IoT | Cualquiera | Cualquiera (internet) | TCP 80, 443 | Permitir el acceso a internet para servicios que dependan de la nube (como web y actualizaciones) |
| 7 | Bloquear | VLAN IoT | Cualquiera | Cualquiera | Cualquiera | Bloquear cualquier conexión no autorizada |
Recuerda que los puertos y destinos de estas reglas pueden variar según el fabricante del dispositivo, los servicios que necesite y el firewall que utilices. La tabla es un ejemplo orientativo, no una configuración universal.
Explicación técnica de cada regla
Regla 1 — Permitir DHCP
Cuando un dispositivo IoT se conecta por primera vez, todavía no tiene una dirección IP asignada. Por eso, antes de nada, envía una petición a toda la red preguntando ¿quién puede darme una IP?. Esta regla permite que esa petición llegue hasta el router (o servidor DHCP) y que la respuesta con la IP asignada vuelva sin problemas. Sin ella, el dispositivo nunca conseguiría conectarse a la red.
Regla 2 — Permitir DNS
Una vez que el dispositivo tiene IP, necesita traducir nombres de internet (como el servidor de su fabricante) a direcciones IP reales. Esta regla permite que la VLAN IoT consulte al servidor DNS que hayas configurado, normalmente el propio router. Si quieres reforzar esta parte con un DNS que además bloquee dominios maliciosos, puedes consultar cómo cambiar los DNS de tu router a Quad9.
Regla 3 — Permitir MQTT (solo si tienes domótica local)
Esta regla es únicamente para quien use un sistema de domótica local, como Home Assistant o Zigbee2MQTT. Permite que los dispositivos IoT envíen sus datos (por ejemplo, el estado de una bombilla) hacia ese servidor central, sin necesidad de salir a internet.
Un matiz importante: Zigbee2MQTT no es el broker MQTT en sí, sino un intermediario entre tus dispositivos Zigbee y el broker (que suele ser el propio Home Assistant o un servicio como Mosquitto). Por eso, la IP y el puerto que debes abrir en esta regla son los del broker, no los de Zigbee2MQTT. Si tus dispositivos lo permiten, es preferible usar el puerto TCP 8883 (cifrado) en vez del 1883 (sin cifrar). Si no utilizas MQTT ni un servidor de domótica local, esta regla no te hace falta.
Regla 4 — Permitir NTP (sincronización horaria)
Algunos dispositivos IoT necesitan saber la hora exacta para funcionar correctamente (por ejemplo, para validar certificados de seguridad o ejecutar automatizaciones programadas). Esta regla les permite consultar un servidor de hora por internet. Es una excepción pequeña, pero necesaria.
Regla 5 — Bloquear el acceso a tus redes internas
Esta es la regla más importante de toda la lista: es la que realmente aísla tus dispositivos IoT. Su función es impedir que cualquier bombilla, cámara o enchufe inteligente pueda husmear en tu red principal, tu NAS o la red desde la que administras el router.
Para que funcione bien, te recomendamos crear un grupo (o alias) con todas tus redes de confianza, en lugar de fiarte solo de los rangos privados estándar. Esto es porque tu red puede tener subredes concretas —como una VLAN de servidores o de gestión— que conviene proteger explícitamente, no solo la red doméstica genérica. Esta regla debe colocarse siempre después de las excepciones anteriores (DHCP, DNS, MQTT y NTP), y antes de permitir la salida a internet.
Si además usas IPv6 en tu router, no olvides aplicar una regla equivalente para bloquear el acceso a tus redes internas también en IPv6. Si solo proteges IPv4, un dispositivo podría saltarse el aislamiento usando IPv6.
Regla 6 — Permitir la salida a internet
Muchos dispositivos IoT necesitan internet para funcionar con su aplicación móvil (por ejemplo, para que una cámara te avise al móvil si detecta movimiento o para encender una bombilla cuando estás fuera de casa). Esta regla les permite salir a internet a través de los puertos web habituales (80 y 443).
Ten en cuenta que no es una regla mágica: algunos aparatos o servicios de vídeo pueden necesitar algún puerto adicional para conectar con sus servidores. Si ves que alguno deja de responder tras aplicar esta regla, revisa el registro del router para ver qué conexión está bloqueando antes de abrir puertos a lo loco. Por último, si todos tus dispositivos funcionan de forma 100% local (sin depender de la nube del fabricante), puedes eliminar directamente esta regla y dejarlos sin acceso a internet.
Regla 7 — Bloquear todo lo demás
Esta es la regla de cierre, y nunca debe faltar. Su trabajo es sencillo: bloquear cualquier tráfico que no haya encajado en ninguna de las reglas anteriores. Así, si en el futuro aparece un tipo de tráfico que no habías previsto, quedará bloqueado por defecto en lugar de colarse sin control.
El reto del descubrimiento: mDNS y Cast
Uno de los problemas más habituales al aislar dispositivos multimedia (Chromecast, Apple TV, altavoces inteligentes o impresoras) es que, de repente, el móvil deja de encontrarlos. Le das a enviar desde YouTube o Spotify y tu Chromecast simplemente ha desaparecido de la lista.
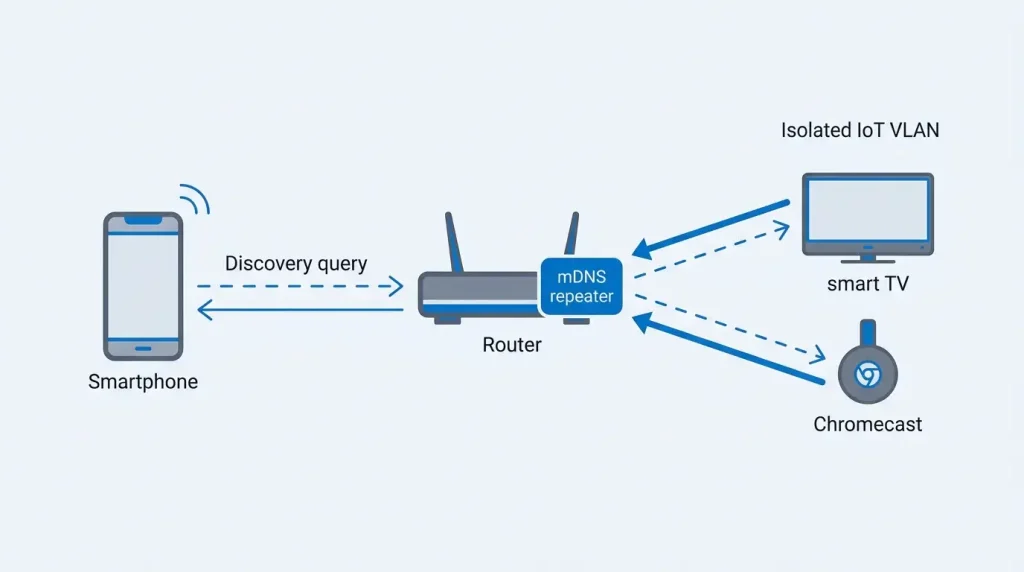
Esto ocurre porque estos dispositivos se presentan a la red mediante un sistema de anuncios llamado mDNS (o el protocolo similar SSDP, usado por Chromecast y otros equipos multimedia). El problema es que, por diseño, este tipo de tráfico no sale de la VLAN en la que está el dispositivo. Si tu móvil está en la red principal y el Chromecast en la VLAN IoT, nunca llegan a verse.
Un repetidor mDNS funciona como un mensajero entre ambas redes. El Chromecast anuncia dentro de su VLAN que está disponible y el repetidor lleva ese aviso hasta la red principal, donde está el móvil. Gracias a ello, el móvil vuelve a mostrar el dispositivo en YouTube, Spotify o Netflix. El repetidor solo comparte el aviso de que el equipo existe; no le concede acceso libre a la otra red.
Para solucionarlo sin renunciar al aislamiento, hay tres cosas que debes tener claras:
No unas las redes. Aunque sea tentador, no vuelvas a meter estos dispositivos en la red principal solo para que funcionen. Perderías todo el aislamiento que hemos configurado hasta ahora.
Activa un traductor de anuncios entre redes. Necesitas un servicio como mDNS Repeater o Avahi, que se encargue de reenviar esos anuncios de descubrimiento entre la red principal y la VLAN IoT. Muchos routers avanzados (como los basados en OPNsense, pfSense o UniFi) ya lo incluyen o permiten instalarlo.
El descubrimiento no es lo mismo que el acceso. Aunque actives el repetidor, tu móvil solo verá el Chromecast: para poder enviarle contenido de verdad, necesitas crear además una regla en la red principal que permita esa conexión concreta. Eso sí, el dispositivo IoT solo podrá responder a esa conexión, nunca iniciar una por su cuenta hacia tu ordenador o el NAS.
Con estos tres pasos recuperas la comodidad de enviar a la tele desde el móvil, sin abrir la puerta de par en par entre tus redes.
Cómo verificar que las reglas funcionan
Una vez aplicadas las reglas en el router, comprueba su eficacia con estas pruebas básicas:
- Ping a la red principal: conecta un ordenador o portátil a la VLAN IoT e intenta hacer ping a la dirección IP de tu ordenador personal o del NAS. La solicitud debe agotarse o ser rechazada.
- Acceso al router: intenta abrir desde la VLAN IoT la interfaz de administración del router (web, SSH o API). No debería ser accesible desde esta VLAN.
- Comprobación de internet: verifica que los dispositivos inteligentes siguen respondiendo desde su aplicación móvil y sincronizan correctamente su estado.
- Comprobación de domótica local: si utilizas MQTT, Home Assistant o Zigbee2MQTT, confirma que los dispositivos siguen enviando estados y respondiendo a las automatizaciones.
- Revisión de registros: consulta los logs del firewall para confirmar que los intentos de acceso de la VLAN IoT hacia la red principal aparecen bloqueados.
Conclusión
Aislar la domótica no significa renunciar a la comodidad ni a la integración de un hogar inteligente. Al aplicar el principio de mínimo privilegio en el firewall, garantizas que una bombilla, una cámara o un enchufe vulnerable no se conviertan en una puerta de entrada hacia tus datos personales o tu almacenamiento privado.
Una red segmentada mediante VLAN, combinada con reglas estrictas de firewall, una regla final de bloqueo por defecto y un repetidor mDNS cuando sea necesario, permite mantener el control de los dispositivos inteligentes reduciendo al mínimo la superficie de ataque de tu infraestructura doméstica.