Configurar VLANs y segmentación de red es una de las decisiones más útiles para mejorar la seguridad y profesionalizar una infraestructura doméstica. Cada vez conectamos más dispositivos a nuestra red: ordenadores, móviles, cámaras IoT o un NAS donde guardamos archivos y copias de seguridad. El problema es que, en la mayoría de instalaciones por defecto, todos comparten la misma red y pueden comunicarse entre sí sin restricciones.
Aplicar VLANs y segmentación no requiere montar una infraestructura empresarial compleja. Con un router o firewall compatible, un switch gestionable y una configuración bien planificada, es posible mejorar notablemente la seguridad de una red doméstica avanzada.
VLANs y segmentación: qué son y cómo funcionan
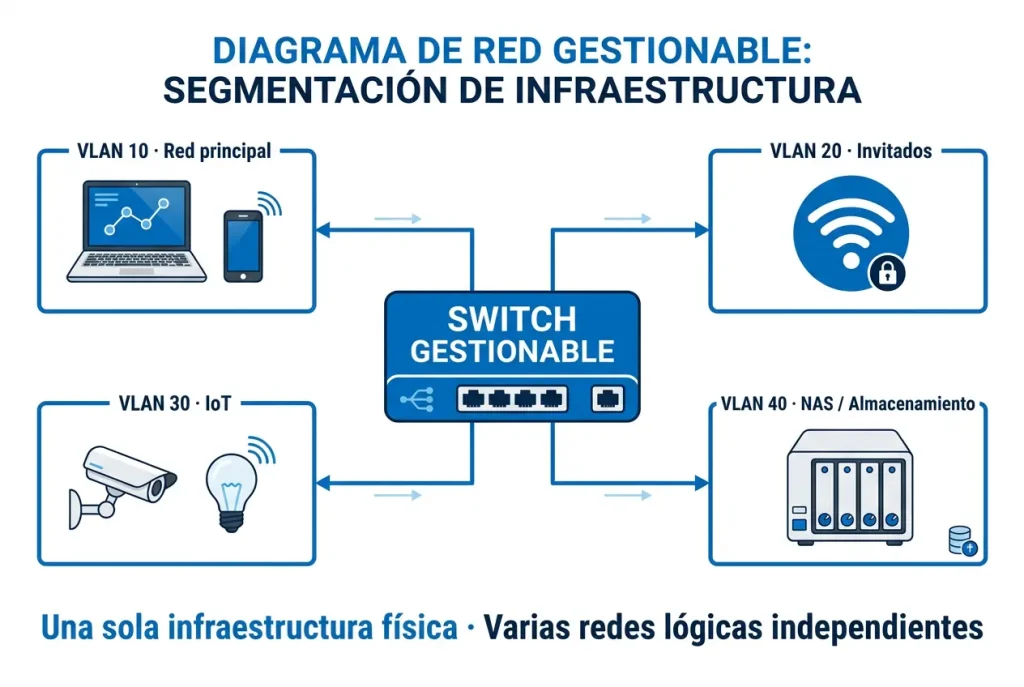
Una VLAN (Virtual Local Area Network o red de área local virtual) permite dividir una misma infraestructura física en varias redes lógicas independientes en la capa 2.
En lugar de tener todos los dispositivos mezclados en un único dominio de difusión, podemos crear redes separadas para distintos usos. Aunque un ordenador, una cámara y un servidor estén conectados físicamente al mismo switch, cada uno puede pertenecer a una VLAN diferente.
Por ejemplo:
- Un ordenador personal puede estar en la red principal.
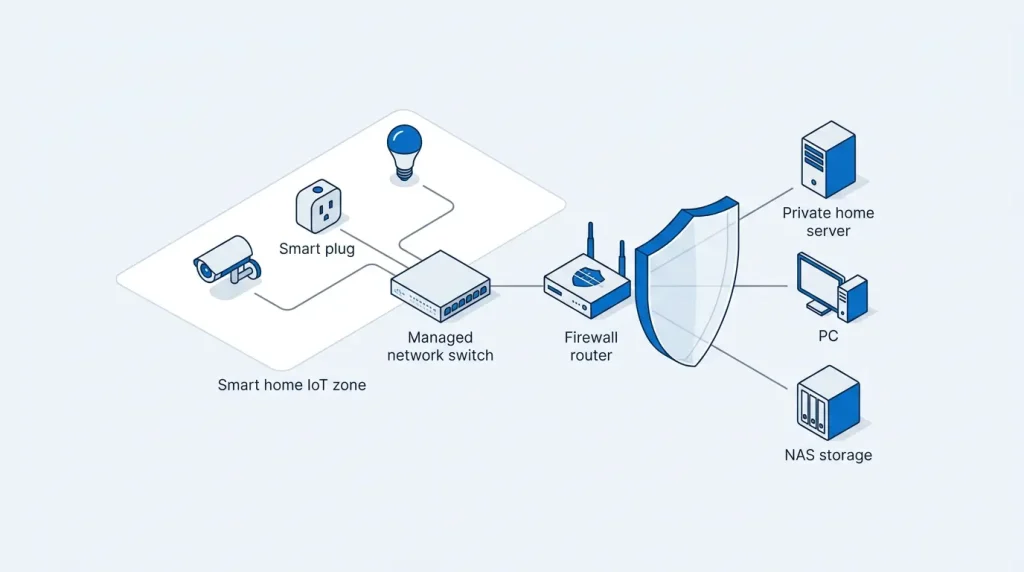
- Las cámaras y dispositivos domóticos pueden estar en una red IoT.
- Los invitados pueden conectarse a una red independiente.
- El NAS puede vivir en otra red separada.
En una red doméstica es habitual asociar una subred IP diferente a cada VLAN para mantener un diseño predecible. Para que dispositivos de distintas VLANs y subredes se comuniquen entre sí, se requiere enrutamiento de capa 3.
Dependiendo del router, firewall o sistema utilizado, ese tráfico inter-VLAN puede venir bloqueado o permitido por defecto. Por ello, el control real de la seguridad reside en aplicar reglas explícitas de filtrado en el router o firewall.
¿Por qué segmentar una red doméstica?
Tener todos los dispositivos en una red plana implica que, si uno se ve comprometido, un atacante o malware podría intentar descubrir y atacar otros equipos conectados en el mismo segmento.
Esto es especialmente relevante en dispositivos IoT: cámaras, enchufes inteligentes, bombillas, televisores o asistentes de voz. Muchos de estos equipos tienen un soporte de actualizaciones limitado, configuraciones opacas o medidas de seguridad inferiores a las de un ordenador o un móvil.
Las ventajas principales de segmentar son:
- Mayor seguridad: un dispositivo comprometido tiene muchas menos posibilidades de alcanzar equipos críticos de la red.
- Control granular: puedes decidir qué redes tienen acceso a internet, a los servicios locales o a los servidores.
- Privacidad: los dispositivos IoT no necesitan comunicarse con tus ordenadores personales.
- Aislamiento de tráfico: el tráfico de broadcast de capa 2 queda limitado a su propia VLAN.
- Protección del almacenamiento: el NAS queda separado del resto de dispositivos, permitiendo un control estricto sobre quién puede intentar acceder a él.
La segmentación no sustituye a las contraseñas robustas, las actualizaciones periódicas ni a un buen firewall, pero añade una barrera de contención fundamental.
Medidas adicionales, como cambiar los DNS del router por Quad9, pueden aportar una capa complementaria de filtrado frente a dominios maliciosos, aunque no sustituyen a la segmentación ni a las reglas del firewall.
Una estructura práctica de VLANs para casa
No existe una única distribución correcta. Lo importante es adaptar las redes al uso real que se hace de ellas y no crear más complejidad de la necesaria.
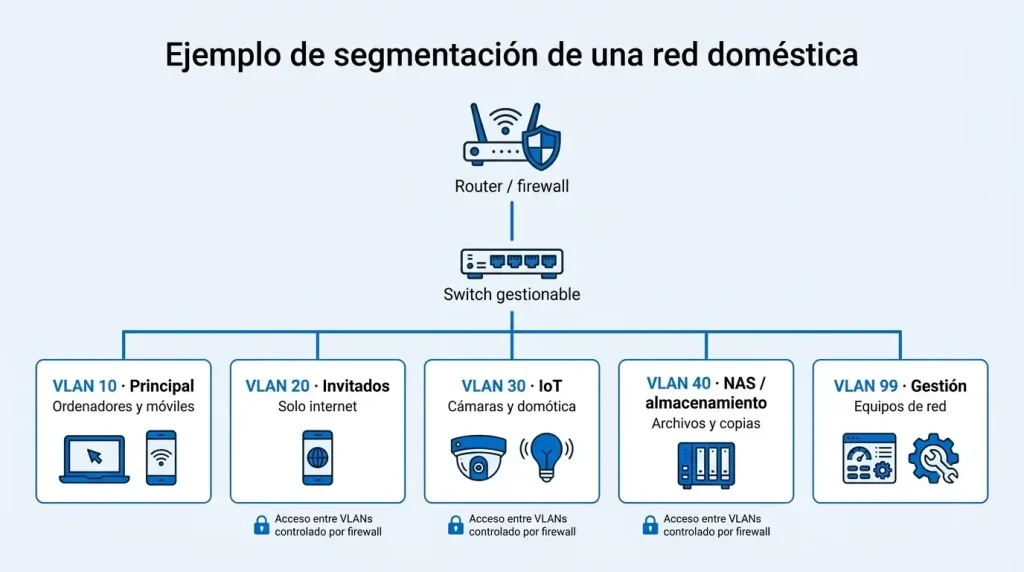
VLAN 10: red principal
Esta sería la red de dispositivos de confianza:
- Ordenadores personales y portátiles.
- Móviles y tablets de uso habitual.
- Equipos de trabajo.
- Impresoras locales compartidas.
Es la red con más permisos hacia el resto de la infraestructura, aunque siempre bajo el principio de mínimo privilegio.
VLAN 20: red de invitados
La red de invitados debe proporcionar salida a internet y aislar a los dispositivos frente al resto de la red interna.
Puede utilizarse para:
- Dispositivos de visitas o familiares temporales.
- Equipos en pruebas que no consideres de confianza.
La política base es sencilla: los invitados acceden a internet, pero tienen bloqueado el acceso a la red principal, al NAS, a la domótica y a las interfaces de gestión.
Si necesitas que accedan puntualmente a algún servicio local, como una impresora o un receptor multimedia, es preferible crear una regla de excepción específica en lugar de abrir toda la red interna.
VLAN 30: dispositivos IoT
Esta VLAN está diseñada para aislar el ecosistema de dispositivos conectados:
- Cámaras IP.
- Bombillas, relés y enchufes inteligentes.
- Altavoces y televisores inteligentes.
- Aspiradores robot.
- Sensores y dispositivos de domótica.
- Servidores domóticos locales.
Estos equipos solo deben tener los permisos estrictamente indispensables. En muchos casos requerirán acceso a internet y a servicios básicos como DNS o NTP, pero no deberían poder iniciar conexiones hacia tus ordenadores personales o el NAS.
Cuando sea posible, conviene limitar su salida a internet a los servicios necesarios, como DNS, NTP o HTTPS.
VLAN 40: NAS y almacenamiento
Esta red alberga el almacenamiento central de la vivienda:
- Servidor NAS.
- Archivos personales y documentos importantes.
- Fotos y vídeos.
- Copias de seguridad.
- Carpetas compartidas en red.
Separar el NAS en su propia VLAN añade una capa de aislamiento, siempre que el firewall limite qué redes y servicios pueden acceder a él.
Los ordenadores de confianza podrán comunicarse con el NAS mediante los protocolos necesarios, como SMB, NFS, HTTPS o SSH. El resto de VLANs no debería tener acceso libre al almacenamiento.
VLAN 99: gestión
En una red más avanzada, resulta muy recomendable disponer de una VLAN exclusiva de administración para gestionar:
- Router y firewall.
- Switches gestionables.
- Puntos de acceso Wi-Fi.
- Hipervisores.
- Interfaces de administración de servidores, como IPMI, iLO o Proxmox.
Los dispositivos de infraestructura deberían aceptar conexiones de administración únicamente desde esta VLAN o desde direcciones IP administrativas concretas.
El acceso desde la red de invitados, la VLAN IoT o cualquier otra red no autorizada debería estar bloqueado.
VLAN no significa seguridad automática
Crear VLANs es solo el primer paso.
Una VLAN proporciona aislamiento en la capa 2, pero es el router o firewall quien controla qué comunicaciones se permiten entre redes. La idea principal puede resumirse así:
La VLAN proporciona aislamiento de capa 2; el firewall controla qué comunicaciones se permiten entre redes.
Si el router permite todo el tráfico inter-VLAN por defecto y no se configuran reglas, la separación será principalmente organizativa y no ofrecerá una protección real suficiente.
Una política inicial razonable, basada en un firewall con inspección de estado (stateful), debe contemplar quién inicia cada conexión:
- Red principal → NAS: permitir únicamente los servicios necesarios, como SMB, NFS, HTTPS o SSH.
- Red principal → IoT: permitir solo las comunicaciones necesarias, por ejemplo, el acceso de una aplicación al servidor domótico.
- NAS → resto de redes: bloquear por defecto las conexiones nuevas iniciadas desde el NAS.
- IoT → red principal y NAS: bloquear las conexiones nuevas iniciadas desde los dispositivos IoT.
- IoT → internet: permitir únicamente los servicios imprescindibles cuando sea posible.
- Invitados → redes internas: bloquear el acceso local y permitir únicamente la salida a internet.
- Cualquier red → gestión: bloquear el acceso a los paneles de administración, permitiéndolo exclusivamente desde la VLAN de gestión.
En un firewall con estado, las respuestas a conexiones permitidas se aceptan automáticamente. Por ejemplo, si un ordenador de la red principal inicia una conexión SMB hacia el NAS, el tráfico de respuesta del NAS podrá regresar sin crear una regla independiente para permitir esa respuesta.
Si tienes IPv6 habilitado, aplica también las reglas de segmentación y filtrado a IPv6. No dejes las redes protegidas únicamente mediante reglas IPv4, porque podrías crear una vía de comunicación no prevista.
Puertos access y trunk: el concepto esencial
Para trabajar con VLANs en una infraestructura cableada, el equipamiento debe soportar el estándar IEEE 802.1Q, que permite etiquetar las tramas Ethernet para identificar a qué VLAN pertenece cada tráfico.
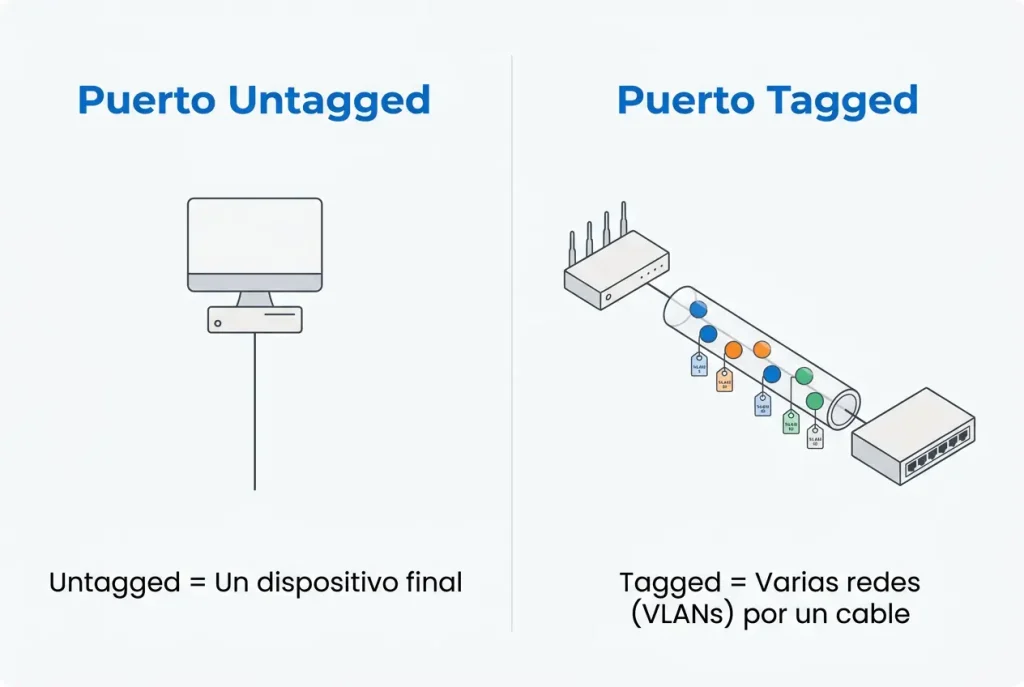
Imagina que los datos que circulan por los cables son maletas en un aeropuerto. Algunas conexiones llevan datos de una única red sin etiqueta, mientras que otras transportan datos de varias redes identificadas mediante una etiqueta.
Puerto access o de acceso
Un puerto access se utiliza normalmente para conectar dispositivos finales, como:
- Un ordenador.
- Una consola.
- Una cámara IP.
- Una televisión.
- Un NAS.
El switch asigna todo el tráfico que entra por ese puerto a una única VLAN determinada y entrega las tramas sin etiquetar (untagged).
El dispositivo final no necesita conocer qué es una VLAN ni realizar ninguna configuración especial en su tarjeta de red.
Por ejemplo, si conectas una cámara a un puerto configurado como access para la VLAN 30, esa cámara pertenecerá a la red IoT.
Puerto trunk o troncal
Un puerto trunk se utiliza para interconectar equipos de infraestructura, como:
- Un router con un switch gestionable.
- Un switch con otro switch.
- Un switch con un punto de acceso Wi-Fi.
Por un único cable físico pueden viajar datos de múltiples VLANs a la vez. Normalmente, las tramas incorporan una etiqueta (tagged) con el identificador de su VLAN, permitiendo al equipo receptor saber a qué red pertenece cada tráfico.
Gracias a esto, un único punto de acceso Wi-Fi conectado mediante un cable troncal puede emitir varios SSID independientes:
Casa→ VLAN 10.Casa-IoT→ VLAN 30.Casa-Invitados→ VLAN 20.
Como buena práctica de seguridad, en cada enlace trunk conviene permitir únicamente las VLANs que realmente necesita el dispositivo conectado.
Si el trunk utiliza una VLAN nativa, es decir, una VLAN que circula sin etiquetar, ambos extremos del enlace deben configurarse de forma coherente. No conviene depender de valores predeterminados sin comprobarlos.
También es recomendable configurar como access los puertos destinados a dispositivos finales y evitar que la negociación automática convierta accidentalmente un puerto en trunk, siempre que el equipo permita desactivarla.
Qué necesitas para empezar
Antes de diseñar la topología, comprueba que tu hardware permite trabajar con VLANs:
- Un router o firewall compatible con VLANs 802.1Q y reglas de filtrado entre redes.
- Un switch gestionable compatible con VLANs, puertos access y enlaces trunk.
- Un punto de acceso Wi-Fi compatible con varios SSID y asignación de VLANs.
- Cables Ethernet y una planificación previa de puertos, VLANs y direcciones IP.
Muchos routers proporcionados por los operadores no permiten crear VLANs internas ni configurar reglas de firewall avanzadas. En esos casos, puede ser necesario utilizar un router propio, un firewall dedicado o equipos de red más avanzados.
Antes de comprar hardware, revisa que soporte explícitamente:
- VLAN 802.1Q.
- Múltiples redes Wi-Fi o SSID.
- Asignación de cada SSID a una VLAN.
- Reglas de firewall entre VLANs.
- Gestión de IPv4 e IPv6, si vas a utilizar ambos protocolos.
Planifica antes de configurar
Una mala asignación de puertos o subredes puede dejar dispositivos aislados o bloquear el acceso a la interfaz de administración. Por eso, antes de realizar cambios, es recomendable dibujar un esquema sencillo.
Una estructura inicial puede ser la siguiente.
Tabla de VLANs
| VLAN | Nombre | Subred sugerida | Uso principal |
|---|---|---|---|
| 10 | Principal | 192.168.10.0/24 | Ordenadores, móviles y equipos de confianza |
| 20 | Invitados | 192.168.20.0/24 | Acceso a internet exclusivo para visitas |
| 30 | IoT | 192.168.30.0/24 | Cámaras, domótica y dispositivos conectados |
| 40 | Almacenamiento | 192.168.40.0/24 | NAS, copias de seguridad y recursos compartidos |
| 99 | Gestión | 192.168.99.0/24 | Administración de switches, routers y puntos de acceso |
No es obligatorio utilizar estas direcciones exactas. Lo importante es mantener un criterio coherente, documentarlo y evitar que las redes se solapen.
A continuación, puedes definir una subred para cada VLAN. Un ejemplo habitual sería:
- VLAN 10:
192.168.10.0/24 - VLAN 20:
192.168.20.0/24 - VLAN 30:
192.168.30.0/24 - VLAN 40:
192.168.40.0/24 - VLAN 99:
192.168.99.0/24
No es obligatorio utilizar estos números ni estas direcciones. Lo importante es mantener un criterio claro, documentarlo y evitar que las redes se solapen.
Errores habituales al segmentar una red
Al empezar, hay varios errores comunes:
- Crear muchas VLANs sin necesidad: fragmentar la red sin una finalidad real añade complejidad al direccionamiento, DHCP, DNS, firewall y mantenimiento.
- Permitir todo el tráfico inter-VLAN: si no aplicas reglas de bloqueo en el router o firewall, las VLANs pueden quedar comunicadas sin aportar seguridad real.
- Dejar datos o gestión en la VLAN 1: muchos switches utilizan inicialmente la VLAN 1 para puertos sin configurar. No es una vulnerabilidad automática, pero conviene crear VLANs específicas y evitar dejar servicios críticos en la configuración predeterminada.
- Olvidar configurar DHCP: cada VLAN debe recibir una configuración IP adecuada, con su propia puerta de enlace y rango de direcciones.
- Bloquear servicios esenciales: impedir el tráfico DNS, DHCP o la comunicación con un servidor domótico puede dejar una red sin funcionamiento.
- Dejar la gestión accesible desde cualquier red: los paneles de administración del router, switch, puntos de acceso o servidores deberían estar limitados a la VLAN de gestión.
- Permitir todas las VLANs en todos los trunks: cada enlace troncal debería transportar únicamente las VLANs que necesita el equipo conectado.
- Conectar un dispositivo al puerto equivocado: un puerto asignado a otra VLAN puede dejar el equipo sin conectividad o colocarlo en una red incorrecta.
- No documentar la instalación: conviene anotar qué puerto físico pertenece a cada VLAN y qué dispositivos están conectados.
- Olvidar IPv6: si IPv6 está habilitado, también debe tener reglas de filtrado coherentes con la política IPv4.
Cómo comprobar una VLAN cuando algo no funciona
Si una VLAN presenta problemas, revisa estos puntos en orden:
- Asignación del puerto: verifica que el puerto del switch esté configurado como access con la VLAN correcta.
- VLANs permitidas en el trunk: confirma que el enlace troncal incluye esa VLAN en su lista de VLANs permitidas.
- Mapeo Wi-Fi: comprueba que el SSID esté asociado al identificador de VLAN adecuado.
- Dirección DHCP: revisa si el dispositivo ha recibido una IP dentro del rango de su subred.
- Puerta de enlace: comprueba que el cliente utiliza la puerta de enlace correspondiente a su VLAN.
- Resolución DNS: verifica si el cliente puede resolver nombres de dominio.
- Enrutamiento: confirma que existe una ruta entre VLANs cuando el servicio la necesita.
- Reglas de firewall: revisa si el tráfico legítimo está siendo bloqueado por una regla restrictiva.
- Servicios locales: comprueba si el servicio utiliza protocolos de descubrimiento, como mDNS o SSDP, que pueden necesitar una configuración adicional para atravesar VLANs.
- IPv6: comprueba que las reglas de IPv6 no permitan una comunicación que esté bloqueada en IPv4.
Conclusión
Las VLANs y la segmentación permiten transformar una red doméstica plana en una infraestructura más ordenada, segura y preparada para crecer.
Separar los equipos personales, la domótica, los invitados, el almacenamiento y la gestión reduce la superficie de ataque y facilita el control de los accesos.
No se trata de aislarlo todo sin criterio, sino de decidir conscientemente qué dispositivos necesitan comunicarse entre sí.
Una red segmentada exige algo más de planificación inicial, pero ofrece más seguridad, más control y un entorno mucho mejor para aprender, experimentar y montar servicios propios.