Comprender qué es OPNsense es el primer paso si buscas mejorar la seguridad de tu hogar o pequeña oficina. El router que instala la compañía telefónica cumple con lo justo: conectar varios dispositivos a Internet y asignar direcciones IP básicas. Sin embargo, cuando la red crece con un servidor local, cámaras IP, sistemas de domótica o equipos de trabajo, estos aparatos muestran sus carencias: procesadores lentos que se saturan, tablas NAT limitadas, ausencia de registros de tráfico y firmwares cerrados que rara vez reciben actualizaciones de seguridad.
Sustituir o complementar ese equipo con un cortafuegos dedicado te permite recuperar el control total del tráfico.
OPNsense es una de las soluciones de código abierto más potentes del mercado para transformar un ordenador compacto en un router y firewall con prestaciones profesionales.
Qué es OPNsense y para qué sirve
OPNsense es un sistema operativo libre basado en FreeBSD y HardenedBSD, diseñado específicamente para tareas de enrutamiento y seguridad perimetral. Nació en 2015 como una bifurcación (fork) de pfSense con el objetivo de ofrecer un entorno más transparente, una interfaz gráfica moderna basada en Bootstrap y un ciclo de desarrollo riguroso: dos versiones principales al año (en enero y julio) acompañadas de parches de seguridad cada dos semanas.
A diferencia de los equipos comerciales tradicionales, OPNsense no aplica bloqueos tras licencias comerciales ni limita funciones avanzadas. Todo el software, desde el filtrado de paquetes hasta la gestión de túneles VPN, está disponible de forma completa y sin costes de suscripción.
Funciones principales que transforman tu infraestructura
Instalar OPNsense en el punto de entrada de tu conexión aporta herramientas que ningún router doméstico estándar puede ofrecer:
- Filtrado de paquetes con estado: controla todas las conexiones entrantes y salientes mediante la utilidad
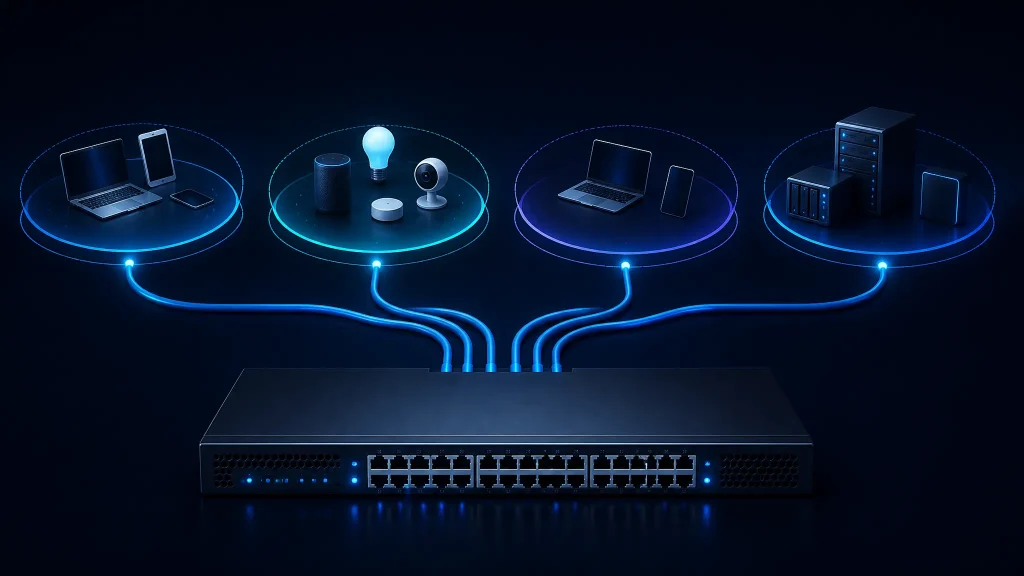
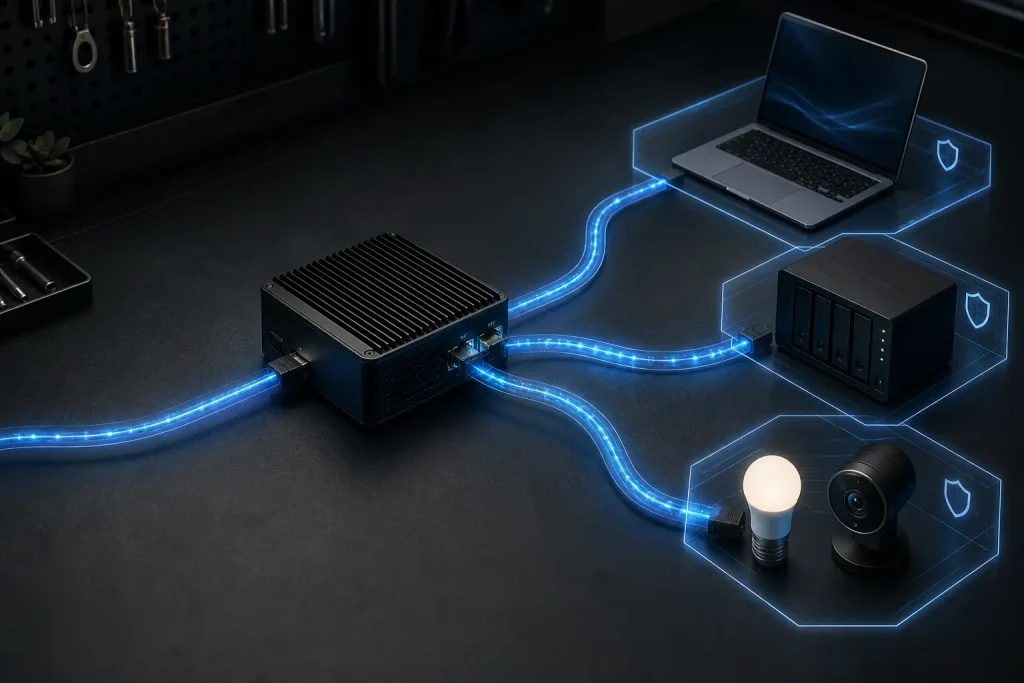
pfde BSD, bloqueando cualquier paquete no solicitado o malformado antes de que alcance tus dispositivos internos. - Segmentación avanzada mediante VLANs: permite crear interfaces lógicas independientes para separar el tráfico familiar, el de invitados, servidores y domótica, apoyándose en la estructura de VLANs y segmentación de red.
- Servidores y clientes VPN integrados: gestiona de forma nativa conexiones cifradas con WireGuard, OpenVPN e IPsec. Esto facilita enlazar soluciones como Tailscale o WireGuard directamente en el cortafuegos sin depender de servidores encendidos en el interior de la casa.
- Control DNS y filtrado de contenido: integra Unbound DNS con soporte para listas de bloqueo (blocklists) de publicidad y telemetría, permitiendo además redirigir y cifrar las consultas como vimos al cambiar los DNS de tu router a Quad9 mediante DNS over TLS (DoT).
- Prevención y detección de intrusiones: incorpora el motor Suricata de serie, capaz de inspeccionar los paquetes en profundidad para detectar escaneos de puertos, intentos de explotación de vulnerabilidades o comunicaciones con servidores maliciosos conocidos.
- Modelado y balanceo de tráfico: permite gestionar varias conexiones a Internet simultáneas (fibra principal y backup 4G/5G) y priorizar paquetes críticos para evitar latencias altas en videollamadas o juegos cuando se realizan descargas intensivas.
Casos prácticos: qué puedes hacer con OPNsense en una red real
Para entender su utilidad más allá de la teoría, estos son tres escenarios habituales donde OPNsense marca una diferencia radical:
1. Aislamiento estricto de dispositivos inteligentes y cámaras
Muchos dispositivos IoT baratos envían telemetría continua a servidores desconocidos o tienen contraseñas débiles que no se pueden modificar. En un router estándar, conviven en la misma red que tus ordenadores personales o tu almacenamiento en red.
Con OPNsense puedes:
- Asignar la interfaz de la VLAN IoT a una subred específica (por ejemplo
192.168.30.0/24). - Aplicar reglas de firewall para una VLAN IoT para permitir únicamente la salida a Internet necesaria y bloquear cualquier intento de conexión hacia la red principal (
LAN) o hacia el panel de administración del cortafuegos. - Utilizar el plugin
os-mdns-repeaterpara que tu teléfono móvil pueda descubrir bombillas o altavoces inteligentes desde la red segura sin tener que saltar a la red insegura.
2. Secuestro de peticiones DNS para evitar fugas
Muchos televisores inteligentes, consolas o dispositivos con asistentes de voz vienen configurados de fábrica con servidores DNS fijos (como los de Google 8.8.8.8) ignorando los que reparte el router por DHCP.
OPNsense permite crear una regla de redirección de puertos (Port Forward) que capture cualquier tráfico saliente por el puerto 53 UDP/TCP dirigido a Internet y lo fuerce a pasar por el servidor Unbound interno. De este modo, todo el tráfico de la vivienda pasa obligatoriamente por tus filtros de privacidad y seguridad sin excepciones.
3. Acceso remoto a tu red local sin abrir puertos innecesarios
En lugar de abrir puertos para acceder al panel de tu NAS, cámaras de seguridad o Home Assistant, puedes configurar el servicio WireGuard directamente en OPNsense. El cortafuegos se encarga del túnel cifrado y autenticado; una vez dentro, actúas como si estuvieras físicamente conectado al cable de red de tu salón, con acceso a tus recursos locales pero manteniendo la puerta exterior cerrada para el resto de Internet.
Qué hardware se necesita para montar OPNsense
OPNsense está optimizado para funcionar con recursos muy contenidos, pero la elección del hardware define la estabilidad del sistema:
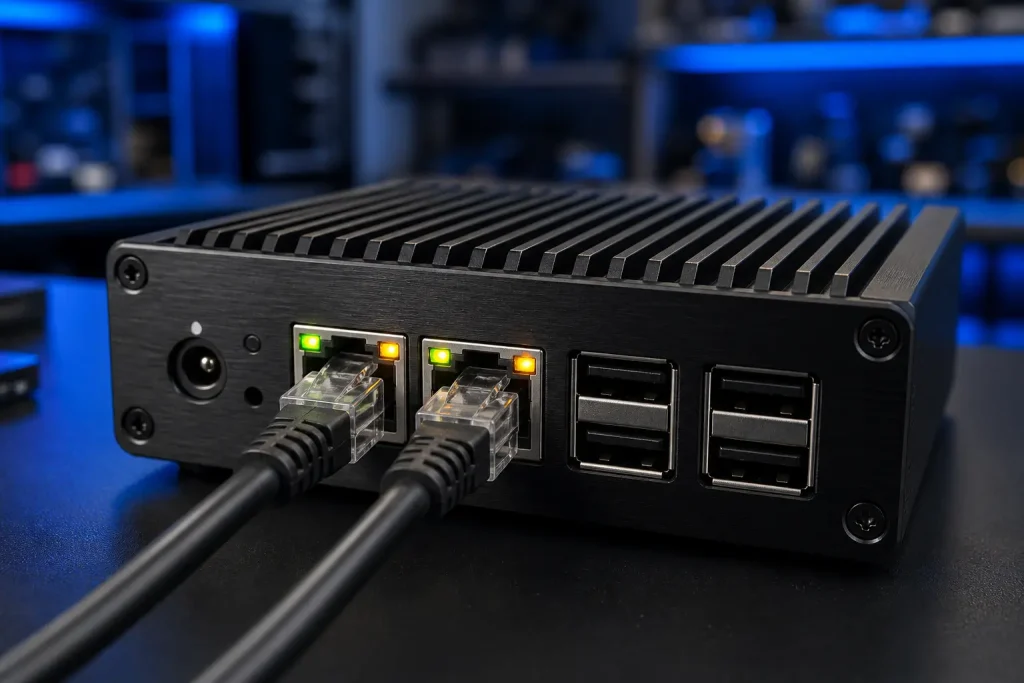
- Mini PC compacto: los procesadores Intel N100, N5105 o J4125 ofrecen potencia suficiente para enrutar conexiones de 1 Gbps a 2.5 Gbps con IDS/IPS activo manteniendo consumos eléctricos de entre 8 y 15 vatios.
- Controladoras de red compatibles: este es el punto más crítico. Las tarjetas de red con chips Intel (como i210, i225-V o i226-V) cuentan con controladores estables y maduros en FreeBSD. Es preferible evitar adaptadores Realtek o tarjetas USB para la interfaz WAN principal, ya que suelen presentar problemas bajo cargas de tráfico sostenidas.
- Memoria y almacenamiento: 4 GB de RAM son suficientes para un uso estándar; 8 GB o 16 GB resultan aconsejables si activas reglas complejas en Suricata o Zenarmor. Un disco SSD o NVMe de 64 GB o más garantiza velocidad en el guardado de informes y registros de eventos.
También es común virtualizar OPNsense sobre Proxmox VE. Si eliges esta vía, lo más recomendable es dedicar una tarjeta física mediante PCIe Passthrough para evitar capas intermedias y asegurar el máximo rendimiento de red.
OPNsense frente a pfSense: comparación técnica
Aunque ambos proyectos nacieron de la misma base, han evolucionado con filosofías distintas:
| Característica | OPNsense | pfSense (Community Edition) |
|---|---|---|
| Licencia de desarrollo | 100 % Código abierto (Licencia BSD 2-Clause) | Código abierto con enfoque comercial hacia pfSense Plus |
| Diseño de la interfaz | Moderna, estructurada y basada en MVC / API REST | Tradicional y más dependiente de código legado |
| Frecuencia de actualización | Quincenal para parches y semestral para versiones base | Lanzamientos más espaciados en la edición comunitaria |
| Sistema IDS/IPS | Motor Suricata integrado de forma nativa en el núcleo | Requiere instalación de paquetes externos (Snort/Suricata) |
| Gestión de paquetes | Repositorio unificado y limpio | Catálogo amplio pero con mantenimiento dispar |
Cómo integrar OPNsense con el router de tu operadora
Para sacar el máximo provecho a OPNsense sin generar problemas de doble NAT (Network Address Translation), la conexión física debe planificarse con claridad:
- Modo Puente (Bridge o Monopuesto): configura el router de tu proveedor de fibra para que actúe exclusivamente como módem/ONT. Toda la gestión de la IP pública, el enrutamiento y las reglas de seguridad pasarán a ser responsabilidad de OPNsense.
- Uso de ONT independiente: en conexiones donde el operador lo permite, puedes sustituir el router del proveedor por una ONT pequeña que entregue la señal de fibra directamente por cable Ethernet al puerto WAN de tu mini PC con OPNsense.
- DMZ (como alternativa si no hay modo bridge): si el router de tu compañía está bloqueado, puedes situar la IP WAN de OPNsense en la zona desmilitarizada (DMZ) del router principal para reenviarle todo el tráfico, aunque la opción óptima siempre será el modo puente.
Conocer las medidas de seguridad de tu red doméstica y utilizar un cortafuegos dedicado te ayuda a evitar que un fallo de configuración comprometa el resto de equipos.
Conclusión
Entender qué es OPNsense requiere algo de tiempo para comprender cómo interactúan las interfaces, las zonas y las reglas de tráfico. Ahora que sabes qué es OPNsense y cómo encaja en tu infraestructura, la recompensa es inmediata: dejas de depender del software cerrado de las compañías telefónicas, ganas visibilidad absoluta sobre cada byte que viaja por tus cables o tu Wi-Fi y blindas tus datos con una herramienta seria, mantenida y transparente.
OPNsense no es solo una alternativa a los routers comerciales; es la pieza clave para convertir cualquier red doméstica en una infraestructura segura y profesional.