Si alguna vez has intentado abrir un puerto en tu router para acceder a tu NAS, ver tus cámaras de seguridad desde fuera de casa o entrar a Home Assistant sin ninguna aplicación intermedia, y no ha funcionado a pesar de tener todo bien configurado, lo más probable es que el problema no esté en tu configuración, sino en cómo tu operador gestiona tu conexión a Internet.
Para entenderlo hay que hablar de tres conceptos que se suelen confundir: NAT, PAT y CGNAT. En este artículo explico las diferencias entre NAT, PAT y CGNAT y por qué son clave para determinar si puedes o no acceder a tu red desde fuera.
Qué es NAT
NAT son las siglas de Network Address Translation, traducción de direcciones de red. Es el concepto general que define la traducción de direcciones IP cuando el tráfico pasa de una red a otra, sustituyendo las direcciones de origen o destino en los paquetes de datos.
En su origen, el NAT básico traducía una dirección IP privada por una pública de forma individual. Sin embargo, en un router doméstico lo que se aplica realmente es PAT, una variante de NAT que añade la gestión de puertos. Esto es lo que permite que decenas de dispositivos de tu red local compartan una sola dirección IP pública asignada por tu operador sin agotar las direcciones IPv4 disponibles.
Qué es PAT
PAT son las siglas de Port Address Translation, traducción de direcciones de puerto. Es en realidad una variante de NAT, y es la que usan prácticamente todos los routers domésticos, aunque mucha gente hable de NAT sin más.
El problema que resuelve PAT es el siguiente: si solo tienes una IP pública, ¿cómo sabe el router a qué dispositivo de tu casa devolver la respuesta cuando varios están navegando a la vez? La respuesta es el puerto.
Cuando tu portátil, tu móvil y tu Smart TV se conectan a Internet al mismo tiempo, el router les asigna puertos distintos y guarda una tabla interna que relaciona cada conexión saliente con el dispositivo que la originó. Así, cuando llega la respuesta, el router sabe exactamente a quién entregársela.
En la práctica, esto es lo que te permite tener veinte dispositivos conectados en casa compartiendo una sola IP pública sin que se mezclen las conexiones.
En una conexión IPv4 como la habitual de una vivienda, todos los dispositivos salen a Internet utilizando la misma IP pública del router. El móvil, el ordenador o el NAS sí tienen direcciones IP diferentes dentro de la red local, pero esas direcciones privadas no se muestran directamente en Internet. El router utiliza PAT para distinguir cada conexión mediante los puertos.
NAT, PAT y CGNAT: diferencias principales
- NAT traduce direcciones IP de forma básica.
- PAT traduce direcciones IP y además distingue las conexiones por puertos.
En un router doméstico normal, cuando hablas de activar el NAT, en realidad casi siempre te refieres a PAT, porque es la tecnología que hace posible que toda tu casa navegue con una sola IP pública.
Qué es CGNAT
Aquí es donde empiezan los problemas para el usuario avanzado. CGNAT son las siglas de Carrier-Grade NAT, es decir, NAT a nivel de operador.
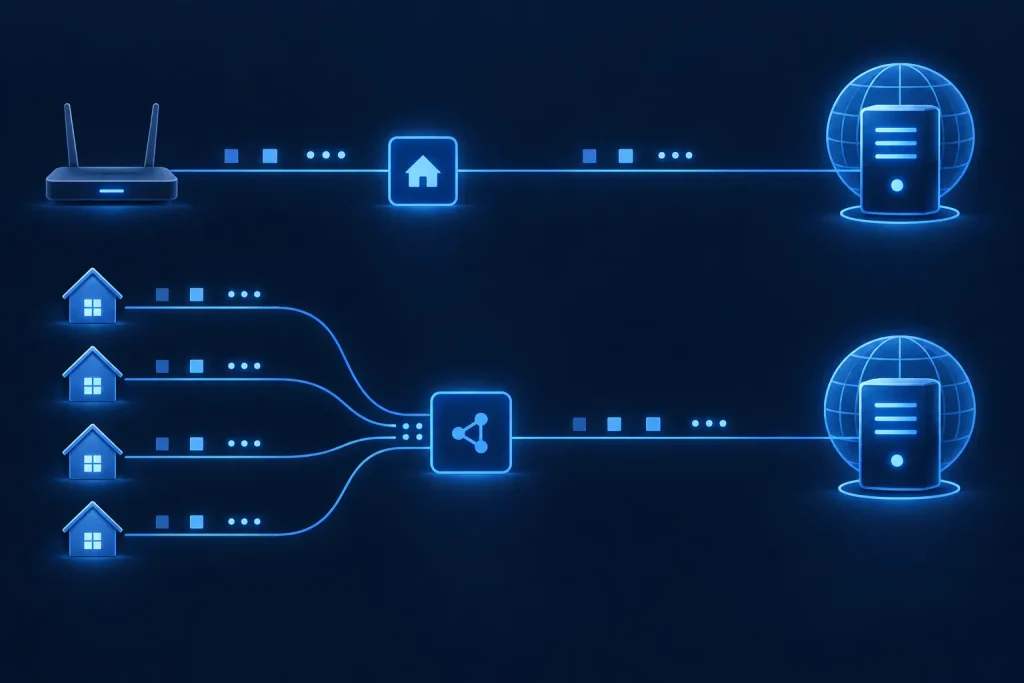
El NAT de tu router traduce las IPs privadas de tu casa a la IP pública que te asigna tu operador. Hasta aquí, todo normal. El problema aparece cuando el propio operador no tiene suficientes direcciones IPv4 públicas para asignar una única IP a cada cliente, así que aplica una segunda capa de NAT: reparte una misma IP pública entre varios clientes distintos, cada uno con un rango de puertos asignado.
Es decir, tu router hace NAT para toda tu casa, y luego el operador hace otro NAT más para compartir esa IP entre tu vecindario. Esa doble traducción es la que se conoce como CGNAT.
Qué cambia con IPv6
IPv6 funciona de una manera diferente porque dispone de un espacio de direcciones mucho mayor que IPv4. En lugar de depender necesariamente de una única IP pública compartida mediante NAT, cada dispositivo puede recibir una dirección IPv6 global propia.
Por ejemplo, un ordenador, un móvil o un servidor doméstico pueden tener direcciones IPv6 diferentes y comunicarse directamente con Internet. Esto elimina la necesidad de utilizar PAT como solución habitual para compartir una dirección IPv4.
Sin embargo, tener una dirección IPv6 global no significa que el dispositivo quede expuesto automáticamente. El router o firewall debe seguir controlando las conexiones entrantes y bloquear las que no hayan sido autorizadas. En IPv6, la protección depende principalmente de las reglas del firewall, no del bloqueo de conexiones que en IPv4 puede producir NAT como consecuencia de su funcionamiento.
IPv6 tampoco soluciona por sí solo todos los problemas de acceso remoto. Para empezar, tanto tu red de casa como la conexión desde la que te conectas fuera (por ejemplo, los datos del móvil) tienen que ser compatibles con IPv6. Además, muchos operadores asignan rangos de IPv6 dinámicos: esto significa que, cada cierto tiempo o al reiniciar el router, la compañía cambia el bloque de direcciones y, de golpe, cambia la IP de todos los equipos de tu casa. Si intentas conectarte a tu NAS o a tus cámaras usando esa dirección y ha cambiado, perderás el acceso hasta que actualices la conexión mediante un servicio de DNS dinámico adaptado a IPv6.
Por eso, aunque IPv6 simplifica la conexión al darle una IP pública a cada equipo sin pelear con el NAT, no es una varita mágica ni te libra de configurar la seguridad. En una red doméstica sigues necesitando un buen firewall que cierre el paso por defecto y solo deje entrar a los puertos que tú decidas. Si no filtras ese tráfico, dejas tus equipos completamente expuestos a Internet; y si además tu operador te cambia el rango de IPs con frecuencia, la opción más cómoda y segura para entrar desde fuera sigue siendo montar una VPN o un túnel como Tailscale.
- IPv4 con PAT: varios dispositivos comparten una única IP pública mediante diferentes puertos.
- IPv4 con CGNAT: el router hace PAT y el operador añade otra capa de traducción antes de llegar a Internet.
- IPv6: cada dispositivo puede tener una dirección global propia, pero el firewall sigue siendo imprescindible para controlar las conexiones entrantes.
Por qué el CGNAT te complica la vida
El problema del CGNAT no es que tu Internet vaya más lento; el problema es que rompe las conexiones entrantes.
Cuando abres un puerto en tu router para acceder a tu NAS, a una cámara o a un servidor de domótica, esa regla solo funciona sobre la IP pública que te ha asignado tu operador. Si esa IP la comparten cien clientes más bajo CGNAT, el operador nunca la reenvía específicamente a tu router, porque no sabe que ese puerto es para ti y no para el vecino con el que compartes la IP.
Esto afecta directamente a:
- Acceso remoto a un NAS (Synology, QNAP, TrueNAS) sin usar sus aplicaciones en la nube.
- Cámaras de seguridad y videoporteros que necesitan una conexión directa desde fuera.
- Domótica, como acceder a Home Assistant o a un controlador Zigbee desde el móvil sin depender de un servicio externo.
- Servidores propios, como un servidor web, de archivos o de pruebas alojado en casa.
- VPN entrante, si quieres montar tu propio servidor para conectarte a casa desde fuera.
Cómo saber si estás detrás de CGNAT
Hay una comprobación rápida y bastante fiable. Consiste en comparar la IP pública que ves desde dentro de tu red con la que realmente tiene tu router de cara al operador.
- Entra en el panel de administración de tu router y busca el apartado de estado de la conexión WAN. Ahí verás la dirección IP que el operador te ha asignado.
- Desde cualquier dispositivo de tu red, abre un navegador y busca una herramienta web para comprobar cuál es tu IP pública detectada en Internet.
- Compara ambas direcciones.
Si son diferentes, es una señal clara de que existe una traducción adicional entre tu router e Internet. Lo más habitual es que sea CGNAT, aunque también puede ocurrir si tienes otro router conectado antes del tuyo o utilizas una VPN.
Otra señal definitiva es que la IP WAN de tu router esté dentro del rango 100.64.0.0 a 100.127.255.255. Este espacio fue reservado específicamente por el estándar RFC 6598 de la IETF para el despliegue de redes Carrier-Grade NAT. Si tu WAN muestra una dirección en ese rango, estás tras CGNAT al cien por cien.
Qué compañías dan IP pública real y cuáles usan CGNAT
Esto varía con el tiempo y según la tecnología de acceso, la tarifa contratada y la red utilizada. Por eso, no conviene dar por hecho que todas las compañías funcionan igual.
Como explica O2 en su información sobre CGNAT, sus conexiones de fibra utilizan una IP pública dinámica y no emplean CGNAT. Esto facilita configurar conexiones entrantes, como el acceso remoto a un NAS, siempre que el router y el firewall estén configurados correctamente.
En otras compañías, la conexión puede utilizar CGNAT por defecto o permitir solicitar una IP pública aparte. Algunas pueden ofrecer la salida de CGNAT sin coste, mientras que otras pueden aplicar condiciones o cargos adicionales. Antes de contratar, conviene preguntar expresamente si la conexión incluye una IP pública real, si utiliza CGNAT y si es posible desactivarlo.
Qué hacer si tu operador te obliga a usar CGNAT
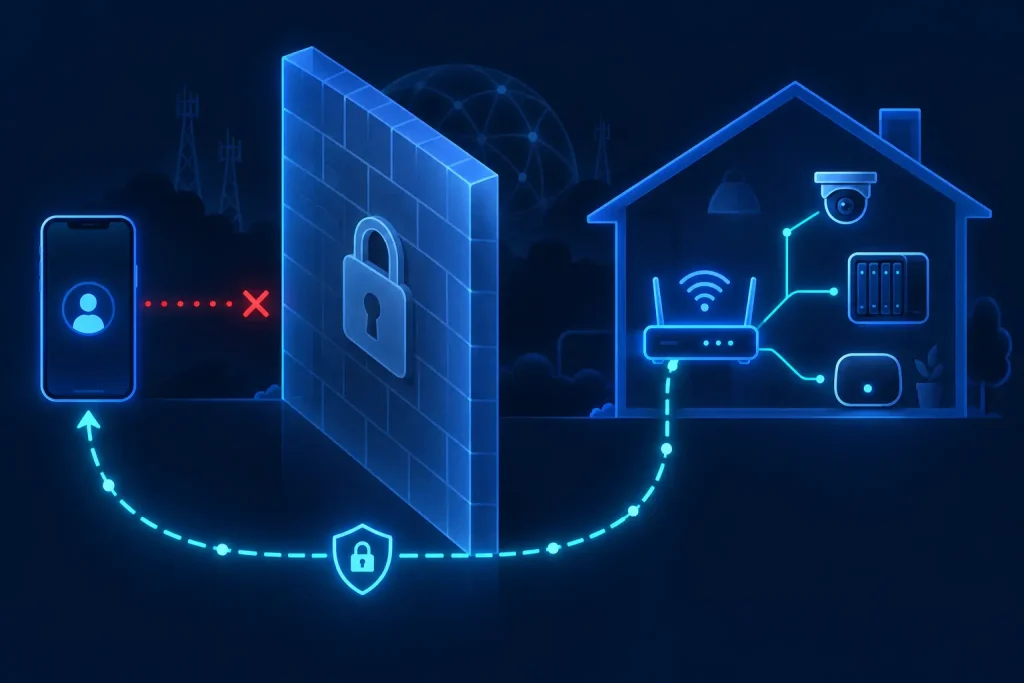
Si tu compañía no te saca de CGNAT, no te preocupes: no tienes que resignarte ni renunciar a controlar tus cosas. Hay formas muy sencillas y seguras de entrar a tu casa sin necesidad de abrir ni un solo puerto en el router:
- Túneles VPN modernos: herramientas como Tailscale o WireGuard crean una conexión cifrada directa entre tus dispositivos (por ejemplo, entre tu móvil y tu NAS). La conexión se inicia siempre desde dentro de tu casa hacia fuera, por lo que el CGNAT no se entera ni puede bloquearla. Si quieres ver cómo funcionan a fondo, puedes leer mi comparativa sobre Tailscale o WireGuard para acceder a tu red.
- Túneles inversos: opciones como Cloudflare Tunnel te permiten acceder a servicios web locales (como Home Assistant) a través de un túnel seguro hacia la nube, sin tocar la configuración de puertos de tu router.
- Seguridad antes de abrir nada: elijas el método que elijas, antes de dar acceso al exterior conviene asegurarte de que tus equipos están bien protegidos y aislados. Para no dejarte nada importante, echa un vistazo a esta checklist de seguridad para tu red doméstica.
Un ejemplo con tu propia red
Imagina tu red local segmentada para proteger tus equipos personales, tal como vimos al analizar qué significa 192.168.30.0/24 y el funcionamiento de las IPs. Dentro de una VLAN específica tienes una cámara de seguridad o un servidor que deseas consultar cuando estás fuera de casa.
El flujo de conexión funciona de la siguiente manera:
- El dispositivo tiene una IP privada dentro de su rango local.
- Tu router aplica NAT y PAT para que los paquetes salgan a Internet utilizando la dirección asignada por la compañía.
- Si dispones de IP pública real, basta con crear una regla de redirección de puertos en tu router o en un cortafuegos dedicado como OPNsense.
- Si tu conexión está bajo CGNAT, la apertura de puertos no surtirá efecto porque la IP que recibe el router no es alcanzable directamente desde el exterior. En ese escenario, la solución pasa por emplear un túnel seguro o una VPN como Tailscale.
En resumen
- En IPv4, NAT traduce las direcciones privadas de los dispositivos de tu red para que puedan salir a Internet mediante una dirección pública.
- PAT permite que varios dispositivos compartan esa misma IP pública utilizando puertos diferentes para distinguir cada conexión.
- Con una IP pública propia, puedes configurar conexiones entrantes mediante reglas de redirección de puertos, siempre que el router y el firewall estén correctamente configurados.
- CGNAT añade una segunda traducción en la red del operador y hace que varios clientes compartan una misma IP pública. Por eso, abrir puertos en tu router normalmente no es suficiente para acceder a tu red desde Internet.
- Para saber si estás detrás de CGNAT, compara la IP WAN que muestra tu router con la IP pública que aparece en Internet. Si no coinciden, es posible que exista una traducción adicional.
- IPv6 permite que cada dispositivo tenga una dirección global propia, pero no elimina la necesidad de utilizar un firewall. Las conexiones entrantes deben seguir estando controladas.
- Si tu operador cambia periódicamente el prefijo IPv6, las direcciones de tus dispositivos pueden cambiar y afectar al acceso remoto. En ese caso, puedes utilizar un servicio de DNS dinámico compatible con IPv6.
- Si no puedes salir de CGNAT, herramientas como Tailscale, WireGuard o los túneles inversos permiten acceder a tu NAS, cámaras o sistema domótico sin abrir puertos en el router.