HTTP frente a HTTPS no son lo mismo. Seguro que más de una vez te has fijado en la barra de direcciones de tu navegador y has visto un pequeño candado cerrado junto a la dirección de una página web. Ese detalle visual indica que la conexión utiliza HTTPS en lugar del clásico HTTP. Aunque para la mayoría pasa desapercibido en el día a día, detrás de esa letra adicional hay un cambio técnico fundamental que determina si tus datos viajan al descubierto o protegidos durante el trayecto a través de Internet.
Navegar por la red implica un intercambio constante de información entre tu ordenador o móvil y el servidor que aloja la web que estás consultando. Comprender cómo viaja esa información y qué riesgos reales existen al enviar datos por un canal sin cifrar es esencial para moverte por Internet con criterio y sin sustos innecesarios.
Cómo funciona el protocolo HTTP tradicional
Para entender el salto de seguridad, primero conviene mirar a los cimientos de la web. HTTP son las siglas de Hypertext Transfer Protocol (protocolo de transferencia de hipertexto). Es el lenguaje estándar que los navegadores y los servidores han utilizado desde los inicios de Internet para comunicarse y solicitar páginas, imágenes o código.
El gran inconveniente del HTTP original es que transmite toda la información en texto plano, sin ningún tipo de protección criptográfica. Cuando visitas una página HTTP y rellenas un formulario, tus credenciales, comentarios o datos personales viajan por la red exactamente como los has escrito en tu teclado.
Si alguien consigue interceptar ese tráfico en cualquier punto intermedio del camino —por ejemplo, un atacante conectado a la misma red Wi-Fi pública o un nodo comprometido en el trayecto—, puede leer tus datos sin esfuerzo técnico alguno. Es el equivalente digital a enviar una carta en una postal abierta en lugar de meterla dentro de un sobre sellado: cualquiera por cuyas manos pase puede leer el mensaje.
HTTP frente a HTTPS: cómo funciona el cifrado
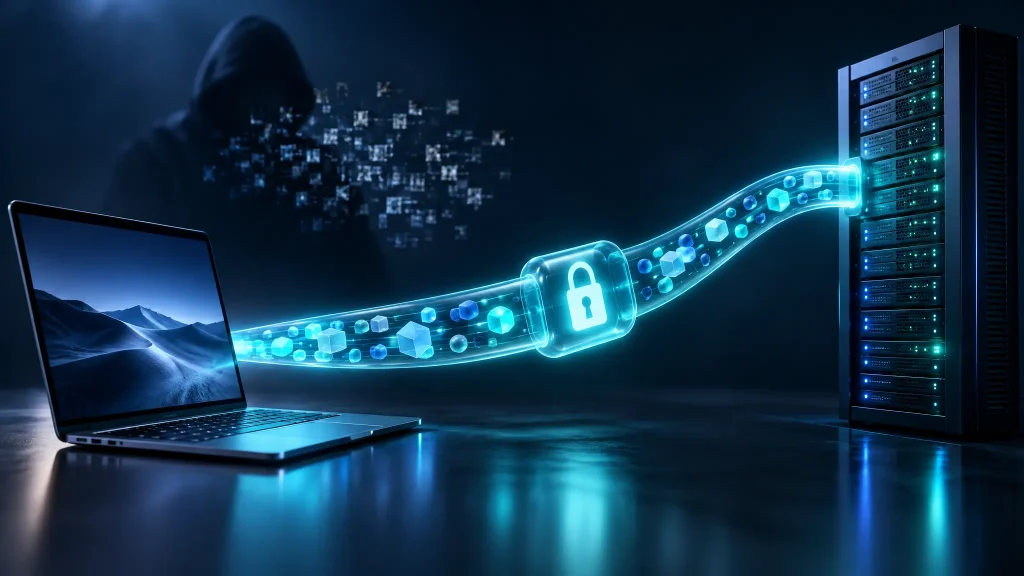
HTTPS añade la «S» de seguro (Secure) al protocolo básico gracias a una capa de cifrado conocida como TLS (Transport Layer Security), evolución del antiguo protocolo SSL. La función de HTTPS no es cambiar el contenido de la web, sino blindar el canal de comunicación a través del cual viaja ese contenido.
Cuando te conectas a un sitio web bajo HTTPS, tu navegador y el servidor realizan un saludo inicial negociado (handshake TLS). Durante este breve intercambio invisible, ambos extremos acuerdan una serie de claves criptográficas únicas que solo ellos conocen para esa sesión concreta. A partir de ese instante, cualquier dato que envíes o recibas se cifra antes de salir de tu equipo y solo se descifra cuando llega a su destino.
Si un intermediario malintencionado captura los paquetes de datos durante la transmisión, únicamente verá una secuencia ininteligible de caracteres sin sentido. Para los curiosos que quieran profundizar en los estándares técnicos oficiales que definen estas conexiones seguras, la autoridad internacional Internet Engineering Task Force (IETF) documenta al detalle el funcionamiento del protocolo TLS 1.3 actual.
Los tres pilares de seguridad en HTTPS
El cifrado no es la única ventaja que aporta este protocolo. Una conexión HTTPS bien implementada garantiza tres principios básicos de ciberseguridad:
- Confidencialidad: Nadie entre tu dispositivo y el servidor web puede leer lo que estás enviando, ya sean contraseñas, números de tarjeta bancaria o el historial de páginas que visitas dentro de ese dominio.
- Integridad: Los datos no pueden ser manipulados ni alterados durante el viaje. Si alguien intenta inyectar publicidad no deseada, código malicioso o modificar un archivo en tránsito, la conexión detecta la alteración y descarta el paquete de inmediato.
- Autenticación: El certificado digital permite al navegador comprobar que la conexión se realiza con el dominio que figura en la barra de direcciones, aunque esto por sí solo no garantiza que la web sea legítima o de fiar.
Qué protege HTTPS y cuáles son sus límites reales
Existe la creencia popular de que una página web con el candado verde o cerrado es automáticamente 100 % segura y de fiar. Este es uno de los malentendidos más peligrosos en seguridad informática actual.
HTTPS protege de forma impecable el transporte de los datos, es decir, el trayecto que recorre la información desde tu dispositivo hasta el servidor de destino. Sin embargo, no te protege de lo que ocurra una vez que los datos llegan a ese servidor. Si una página web fraudulenta o de phishing cuenta con un certificado HTTPS —algo muy habitual hoy en día gracias a certificados gratuitos como Let’s Encrypt—, tus contraseñas viajarán cifradas, pero llegarán directas a las manos del ciberdelincuente que gestiona esa web.
Tampoco te libra del malware descargado, de vulnerabilidades internas en la base de datos de la página ni de fallos derivados de una mala gestión de credenciales. Si utilizas una clave débil o repetida, el cifrado del canal no impedirá que alguien adivine tu acceso. Por eso siempre recomiendo apoyar la navegación con contraseñas robustas y únicas generadas al momento con mi generador de contraseñas seguras y guardadas en un gestor fiable.
Del mismo modo, si te conectas a menudo desde cafeterías, aeropuertos o redes inalámbricas abiertas, contar con HTTPS en tus webs habituales es un gran paso, pero no blinda el resto de peticiones o servicios que tu equipo pueda estar ejecutando en segundo plano. Si quieres añadir un escudo extra en esas situaciones, conviene entender bien cómo funciona un túnel cifrado completo repasando las diferencias entre proxy y VPN.
Por qué HTTPS es obligatorio si tienes una web en WordPress
Si gestionas tu propia página web o blog en WordPress, contar con HTTPS ya no es una opción técnica avanzada, sino un requisito imprescindible para sobrevivir en la red actual.
En primer lugar, los navegadores modernos penalizan activamente los sitios web que siguen funcionando en HTTP. Mostrarán advertencias visuales llamativas de «Sitio no seguro» que espantarán a cualquier visitante antes de que lea tu primer artículo. Además, HTTPS es una señal que Google tiene en cuenta, aunque por sí sola no garantiza una mejor posición en los resultados.
En segundo lugar, si permites que los usuarios inicien sesión, dejen comentarios o compren productos en tu sitio, tienes la responsabilidad de custodiar esos datos. Configurar un certificado SSL/TLS en tu servidor web no suele tener coste económico hoy en día y evita que las credenciales de administración de tu panel de WordPress queden expuestas durante tus sesiones de trabajo.
Cómo comprobar si tu conexión es realmente segura
En la práctica, comprobar el estado de una conexión lleva apenas un par de segundos. Al hacer clic sobre el icono del candado o el botón de configuración que aparece a la izquierda de la URL en tu navegador, podrás desplegar los detalles de la conexión.
El navegador te mostrará si la conexión es segura, quién ha emitido el certificado y cuál es su fecha de validez. Si el certificado ha caducado o no corresponde al dominio, el navegador mostrará una advertencia de seguridad. Salvo que estés realizando pruebas en un entorno de desarrollo local, no conviene ignorarla si vas a introducir datos personales.
En resumen, HTTPS es el estándar mínimo que debemos exigir como usuarios al navegar y como administradores al publicar en Internet. Garantiza que nuestras conversaciones con los servidores se mantengan en privado, cerrando la puerta a espías indeseados a lo largo del camino.