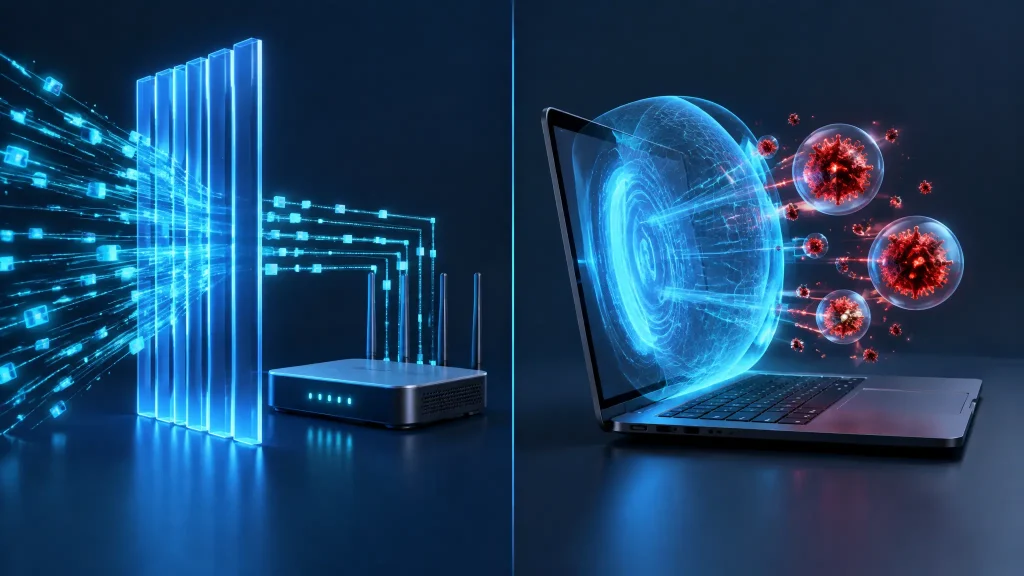
Firewall vs antivirus: aunque ambos ayudan a proteger tus dispositivos, no hacen lo mismo. El antivirus detecta y elimina archivos o comportamientos maliciosos dentro del equipo; el firewall controla las conexiones de red que entran y salen del dispositivo o de toda tu red doméstica.
La confusión es muy común porque las dos herramientas forman parte de una buena estrategia de seguridad informática, pero actúan en momentos y lugares completamente distintos. Tener solo uno de ellos deja flancos importantes al descubierto.
Para entender con claridad qué aporta cada capa y cómo combinarlas, conviene empezar revisando cómo opera la primera línea de defensa de cualquier red.
Qué es un firewall o cortafuegos
Un firewall es una barrera de seguridad que analiza el tráfico de red y decide qué conexiones permite, bloquea o limita según unas reglas definidas.
Cada vez que un ordenador, móvil, consola, cámara IP o dispositivo inteligente se conecta a Internet, intercambia información con otros equipos. Ese intercambio viaja mediante conexiones de red y utiliza puertos, protocolos y direcciones IP.
El firewall revisa esas comunicaciones antes de permitir que lleguen a su destino.
Por ejemplo, puede bloquear una conexión entrante desde Internet hacia un ordenador de tu red doméstica si nadie la ha solicitado. También puede impedir que una aplicación concreta se conecte a un servidor externo o limitar la comunicación entre dispositivos de diferentes redes.
Su función principal no es analizar si un archivo contiene malware, sino controlar si una conexión debe existir o no.
Una forma fácil de entenderlo
Imagina que tu red es una vivienda.
El firewall sería la puerta de entrada, el portero y las normas que determinan quién puede pasar. Puede permitir el acceso a personas autorizadas, rechazar a desconocidos o impedir que alguien entre a ciertas zonas de la casa.
El antivirus, en cambio, sería quien revisa el interior de la vivienda para detectar si alguien ha dejado un objeto peligroso, ha escondido algo sospechoso o está intentando hacer daño desde dentro.
Uno controla el acceso y las comunicaciones. El otro detecta amenazas en el propio dispositivo.
Qué es un antivirus
Un antivirus es un programa de seguridad diseñado para detectar, bloquear, poner en cuarentena y eliminar software malicioso.
Ese software malicioso recibe el nombre general de malware e incluye amenazas como:
- Virus.
- Troyanos.
- Ransomware.
- Spyware.
- Keyloggers.
- Adware.
- Gusanos.
- Mineros de criptomonedas.
- Programas que roban contraseñas o cookies de sesión.
Un antivirus puede analizar archivos descargados, programas instalados, unidades USB, documentos adjuntos de correo y procesos que se ejecutan en el sistema.
También suele incluir protección en tiempo real. Esto significa que intenta detectar una amenaza en el momento en que se descarga, se abre o empieza a ejecutar acciones sospechosas.
Por ejemplo, si descargas un archivo que contiene malware conocido, el antivirus puede bloquearlo antes de que lo abras. Si un programa intenta cifrar de golpe muchos documentos personales, una protección contra ransomware puede detectar ese comportamiento y detenerlo.
Firewall y antivirus: diferencias principales
Aunque forman parte de la misma estrategia de seguridad, no realizan el mismo trabajo.
| Aspecto | Firewall | Antivirus |
|---|---|---|
| Función principal | Controlar conexiones de red | Detectar y eliminar malware |
| Dónde actúa | En la red o en el propio dispositivo | Dentro del dispositivo |
| Qué analiza | Tráfico, puertos, protocolos, IP y reglas | Archivos, programas, procesos y comportamientos |
| Qué puede bloquear | Accesos no autorizados y conexiones sospechosas | Virus, troyanos, ransomware y otros tipos de malware |
| Ejemplo práctico | Bloquear un intento de conexión externa a tu PC | Detectar un ejecutable malicioso descargado por correo |
| Sustituye al otro | No | No |
La diferencia esencial es esta:
- El firewall decide si una comunicación puede entrar o salir.
- El antivirus intenta identificar si algo que ya está en el equipo es malicioso.
Qué amenazas puede frenar un firewall
Un firewall correctamente configurado puede reducir mucho la superficie de ataque de una red o dispositivo.
Entre otras cosas, puede ayudar a bloquear:
- Intentos de conexión no solicitados desde Internet.
- Escaneos automáticos de puertos.
- Accesos remotos que no necesitas tener abiertos.
- Comunicación entre dispositivos que deberían estar aislados.
- Aplicaciones que intentan conectarse a Internet sin permiso.
- Tráfico sospechoso procedente de una dirección IP concreta.
- Intentos de acceder a servicios internos desde una red de invitados.
- Ataques básicos contra dispositivos expuestos directamente a Internet.
Esto es especialmente importante en redes domésticas modernas, donde ya no solo tenemos ordenadores y móviles. También hay televisores, altavoces inteligentes, cámaras, enchufes, consolas, impresoras, servidores NAS y dispositivos de domótica.
Muchos de estos equipos no permiten instalar antivirus. Por eso, en esos casos, la protección de red gana todavía más importancia.
Qué amenazas puede detectar un antivirus
El antivirus actúa cuando el problema está relacionado con software o actividad maliciosa dentro del sistema.
Puede ayudar a detectar:
- Archivos infectados descargados desde Internet.
- Adjuntos maliciosos recibidos por correo.
- Programas falsos que intentan hacerse pasar por herramientas legítimas.
- Troyanos que buscan robar contraseñas.
- Ransomware que intenta cifrar documentos.
- Aplicaciones que registran pulsaciones de teclado.
- Procesos sospechosos que consumen recursos sin explicación.
- Cambios peligrosos en el sistema.
- Scripts o ejecutables identificados como dañinos.
Un firewall puede impedir algunas conexiones de un malware, pero no necesariamente sabrá que ese archivo es peligroso. Del mismo modo, un antivirus puede detectar un troyano, pero no sustituye las reglas de red necesarias para aislar dispositivos o cerrar servicios expuestos.
El firewall integrado de Windows, ¿es suficiente?
Para la mayoría de usuarios domésticos, el cortafuegos integrado de Windows ofrece una base de protección adecuada si está activado y se utiliza correctamente.
Windows permite aplicar perfiles de red distintos según el tipo de conexión:
- Red privada: pensada para tu casa o una red de confianza.
- Red pública: recomendada al conectarte a Wi-Fi de hoteles, cafeterías, aeropuertos o cualquier red que no controles.
- Red de dominio: utilizada normalmente en entornos empresariales gestionados.
La diferencia es importante. En una red pública, el sistema debe ser más restrictivo para evitar que otros equipos conectados a la misma Wi-Fi puedan detectar o intentar acceder a tu ordenador.
Mi recomendación es sencilla: cuando Windows pregunte si quieres permitir que otros dispositivos detecten tu equipo en una red nueva, selecciona red pública salvo que estés en tu propia red de confianza.
También conviene revisar con criterio los avisos de aplicaciones que piden acceso al firewall. No aceptes automáticamente todo lo que aparezca. Si un programa no necesita recibir conexiones desde otros equipos, no hay motivo para abrirle una excepción.
El firewall del router: la primera barrera de la red
Además del firewall de cada ordenador, el router también suele incorporar su propio cortafuegos.
Este firewall protege a toda la red local frente a conexiones entrantes no solicitadas desde Internet. Es una de las razones por las que, en una configuración doméstica normal, los dispositivos de tu casa no son accesibles directamente desde fuera.
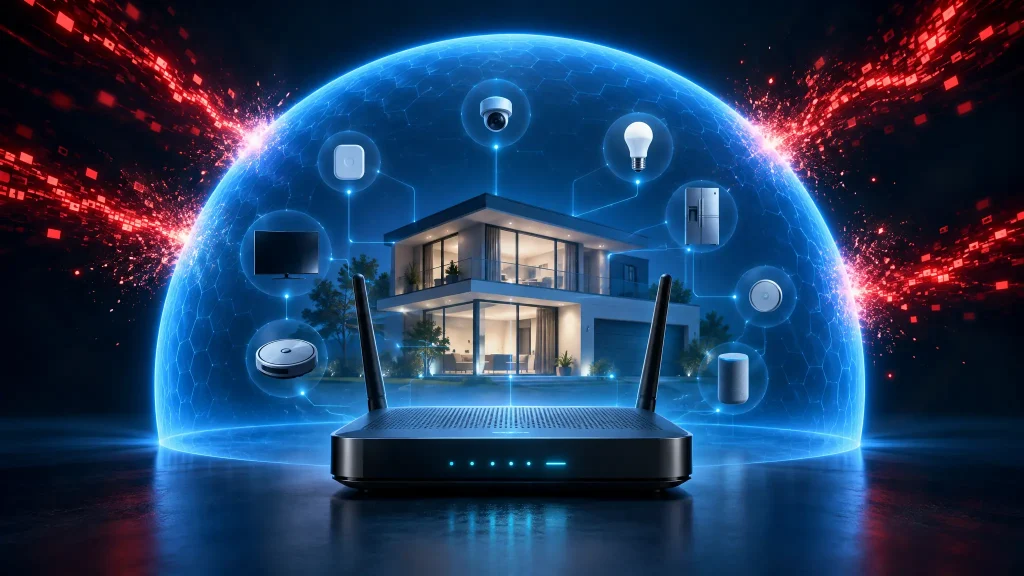
El problema aparece cuando abrimos puertos sin saber exactamente para qué sirven.
Abrir un puerto en el router significa permitir que conexiones externas lleguen a un dispositivo concreto de tu red. Esto puede ser necesario en casos puntuales, como alojar un servidor propio, acceder a ciertos servicios de forma remota o utilizar alguna aplicación específica.
Pero cada puerto abierto amplía la superficie expuesta a Internet.
Antes de abrir uno, conviene hacerse tres preguntas:
- ¿Realmente necesito abrir este puerto?
- ¿Sé qué dispositivo y qué servicio va a recibir esas conexiones?
- ¿Existe una alternativa más segura, como una VPN o acceso mediante una red privada?
Si no tienes una respuesta clara, lo mejor es no tocar esa configuración.
Cuando un firewall no es suficiente
Un firewall es muy útil, pero no es una solución mágica.
Puede bloquear conexiones no autorizadas, pero no evita que descargues voluntariamente un archivo malicioso desde una web falsa. Tampoco puede protegerte por completo si entregas tus credenciales en una página de phishing que parece legítima.
Por ejemplo, si recibes un correo sospechoso y descargas un adjunto fraudulento, conviene saber cómo detectar si un correo es phishing antes de hacer clic para no comprometer tus datos. Si el archivo contiene malware, el firewall por sí solo no tiene por qué detectarlo.
Ahí entra en juego el antivirus, junto con el sentido común y unos hábitos básicos de seguridad.
También hay amenazas que utilizan conexiones legítimas, como el tráfico web cifrado mediante HTTPS. Un programa malicioso puede intentar comunicarse hacia fuera utilizando conexiones aparentemente normales. Por eso es importante contar con varias capas de protección.
Cuando un antivirus no es suficiente
Tener antivirus no significa que puedas ignorar la seguridad de red.
Un antivirus no está diseñado para sustituir la segmentación de una red, controlar qué dispositivos pueden hablar entre sí o bloquear servicios innecesarios expuestos a Internet.
Por ejemplo, si tienes cámaras IP, enchufes inteligentes o dispositivos de domótica conectados a la misma red que tu ordenador principal, un antivirus instalado en el PC no impide que un dispositivo vulnerable intente comunicarse con otros equipos de la red.
En estos casos, separar los dispositivos mediante una red de invitados o una configuración de VLANs y segmentación de red aporta una capa de seguridad indispensable.
Firewall por software frente a firewall por hardware
No todos los firewalls están en el mismo lugar ni protegen exactamente lo mismo.
Firewall por software
Es el que se ejecuta dentro de un dispositivo, como un ordenador con Windows, Linux o macOS.
Su ventaja es que puede controlar con bastante detalle qué aplicaciones tienen permiso para conectarse a la red. Por ejemplo, puede permitir que un navegador acceda a Internet y bloquear que una aplicación desconocida lo haga.
El firewall de Windows es un ejemplo de firewall por software.
Firewall por hardware o de red
Se encuentra en un equipo que gestiona el tráfico de toda la red, como un router, un firewall dedicado o un servidor configurado para esa función.
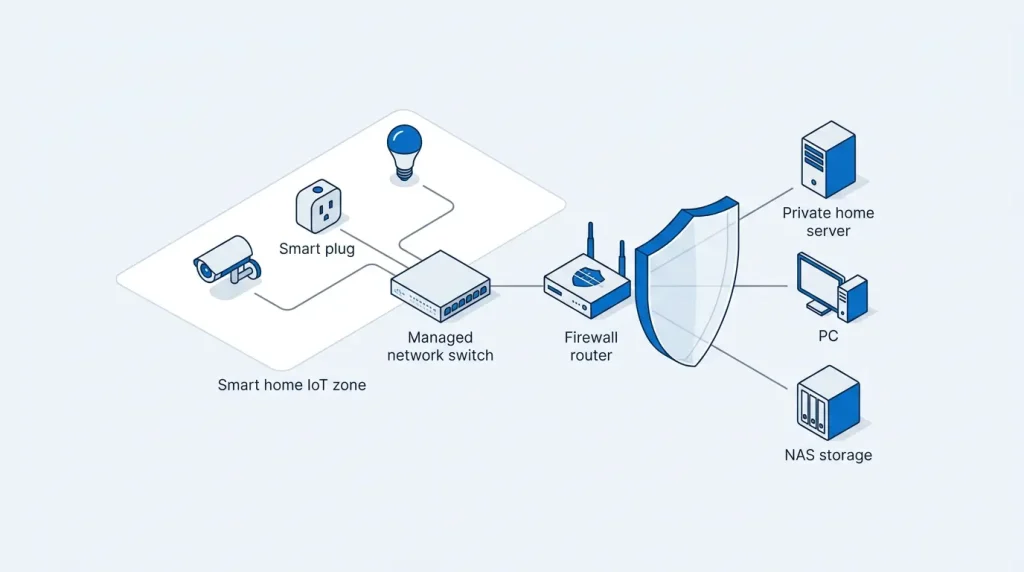
Su ventaja es que puede proteger varios dispositivos a la vez antes de que el tráfico llegue a ellos. También permite crear reglas entre diferentes redes, segmentar dispositivos y controlar de forma más centralizada las comunicaciones.
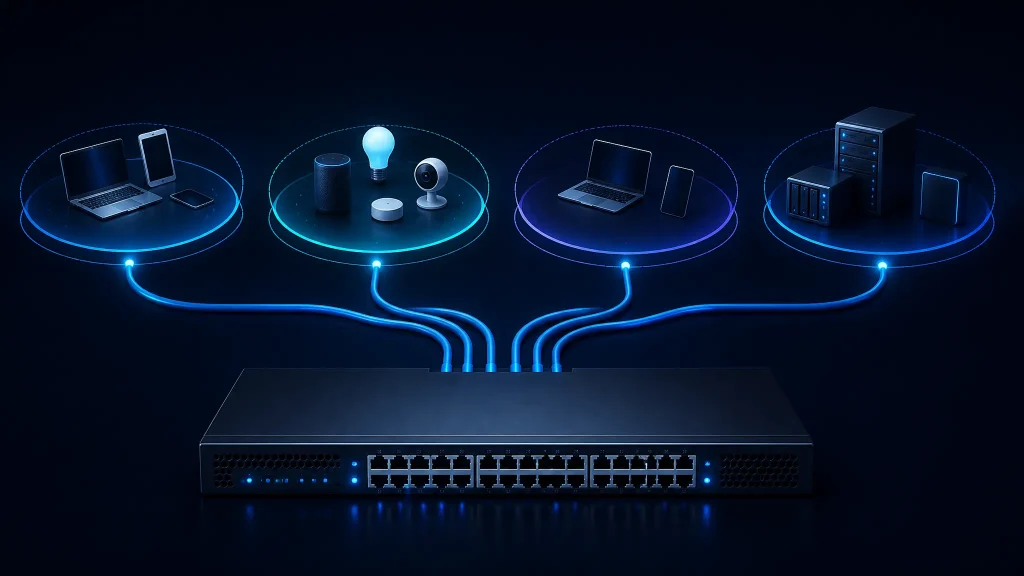
En una red doméstica avanzada, un firewall de red puede ayudarte a separar ordenadores, dispositivos IoT, invitados, servidores y equipos de trabajo.
Lo ideal no es elegir uno u otro, sino aprovechar ambos.
Ejemplo práctico en una red doméstica
Imagina una casa con estos dispositivos:
- Un ordenador personal.
- Un portátil de trabajo.
- Móviles y tablets.
- Una televisión inteligente.
- Varias cámaras IP.
- Enchufes y bombillas inteligentes.
- Una consola.
- Un NAS con copias de seguridad.
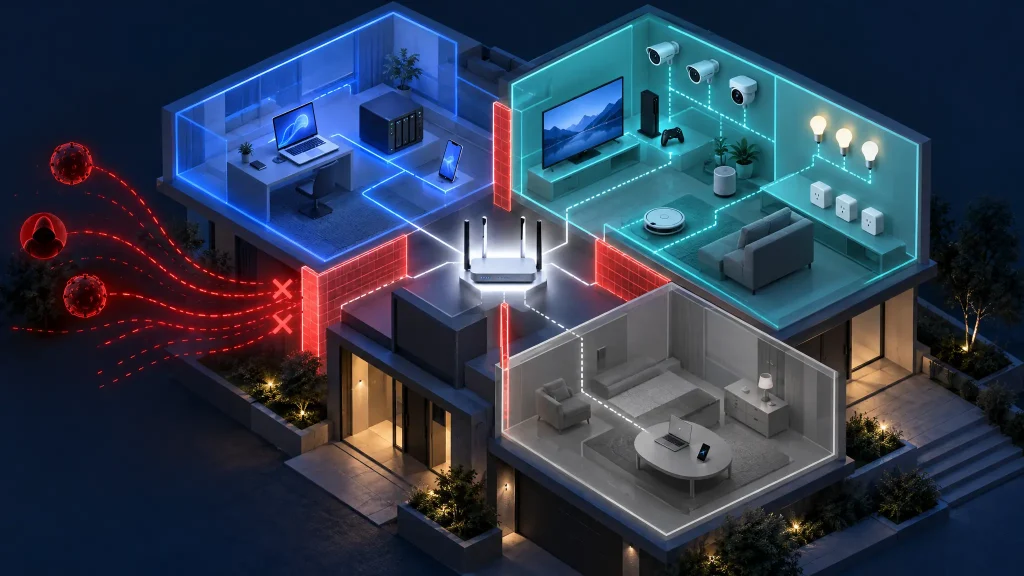
Una configuración básica y razonable podría ser esta:
- Ordenadores, móviles y NAS en la red principal.
- Dispositivos IoT, como cámaras, enchufes o bombillas, en una red separada.
- Invitados en una red Wi-Fi independiente.
- Firewall del router bloqueando la comunicación innecesaria entre esas redes.
- Firewall activo en los ordenadores.
- Antivirus actualizado en los equipos compatibles.
- Copias de seguridad periódicas del contenido importante.
Así, si un dispositivo IoT tiene una vulnerabilidad o se comporta de forma sospechosa, no debería tener acceso directo a tus documentos, contraseñas o copias de seguridad.
No hace falta montar una infraestructura empresarial para mejorar la seguridad. A veces, una buena separación de redes y unas reglas básicas ya marcan una diferencia importante.
Errores habituales que conviene evitar
Al hablar de firewall y antivirus, hay algunos errores frecuentes que pueden generar una falsa sensación de seguridad.
Desactivar el firewall porque bloquea algo
Si una aplicación deja de funcionar, muchas personas desactivan por completo el firewall para salir del paso.
No es una buena idea.
Lo correcto es identificar qué aplicación o conexión necesita permiso y crear una excepción concreta solo si es necesaria. Desactivar toda la protección para resolver un problema puntual es como dejar abierta la puerta de casa porque una persona autorizada no encontraba el timbre.
Instalar varios antivirus al mismo tiempo
Tener más de un antivirus con protección en tiempo real no suele mejorar la seguridad. Puede provocar conflictos, consumo excesivo de recursos y errores al analizar los mismos archivos simultáneamente.
Es preferible contar con una solución de confianza, mantenerla actualizada y acompañarla de buenos hábitos.
Abrir puertos sin saber para qué sirven
Abrir puertos en el router siguiendo un tutorial sin entender qué servicio estás exponiendo puede convertir un dispositivo interno en un objetivo accesible desde Internet.
Si necesitas acceso remoto, revisa primero si puedes utilizar una VPN o una solución que no obligue a exponer directamente un panel de administración, una cámara o un servidor.
Ignorar las actualizaciones
Ni el firewall ni el antivirus sustituyen las actualizaciones del sistema operativo, navegador, router, aplicaciones y dispositivos conectados.
Muchas amenazas aprovechan fallos conocidos que ya tienen parche disponible. Mantener los equipos actualizados sigue siendo una de las medidas más efectivas para reducir riesgos.
Confiar solo en una herramienta
La seguridad no depende de instalar un único programa. En entornos web o gestores de contenido, por ejemplo, aplicar medidas de seguridad en WordPress y protegerse frente a ataques como XSS y SQL Injection requiere combinar varias capas:
- Actualizaciones del sistema y de las aplicaciones.
- Firewall de red y de software.
- Antivirus con protección en tiempo real.
- Contraseñas únicas y robustas con gestor.
- Autenticación en dos pasos.
- Copias de seguridad periódicas y verificables.
- Sentido común con enlaces, descargas y correos.
- Separación de dispositivos en la red.
Entonces, ¿necesito firewall y antivirus?
Sí. En la mayoría de casos, necesitas ambos.
El firewall ayuda a controlar el tráfico de red y evita conexiones no deseadas. El antivirus analiza archivos y comportamientos para detectar amenazas dentro del equipo.
No compiten entre ellos porque no hacen el mismo trabajo.
Un firewall puede bloquear una conexión antes de que alcance un dispositivo. Un antivirus puede detectar un archivo malicioso que ya has descargado. Juntos forman una defensa mucho más completa que cualquiera de los dos por separado.
Si utilizas Windows, empieza por algo sencillo:
- Mantén activado el Firewall de Microsoft Defender.
- Usa un antivirus con protección en tiempo real y mantenlo actualizado.
- Marca como pública cualquier Wi-Fi que no sea de confianza.
- No abras puertos en el router salvo que entiendas exactamente por qué lo necesitas.
- Revisa de vez en cuando qué aplicaciones tienen permisos de red.
- Mantén copias de seguridad de tus archivos importantes fuera del equipo principal.
Conclusión
Firewall y antivirus son dos herramientas básicas, pero con funciones muy diferentes.
El firewall vigila las puertas de entrada y salida de tu red. El antivirus revisa lo que ocurre dentro del dispositivo para detectar software malicioso y comportamientos peligrosos.
No se trata de elegir entre uno u otro. Una protección sensata necesita ambos, junto con actualizaciones, contraseñas seguras, autenticación en dos pasos y copias de seguridad verificadas.
La seguridad no consiste en vivir preocupado ni en llenar el ordenador de programas. Consiste en entender qué protege cada capa, configurarla con sentido común y mantener unos hábitos constantes.